Váš tým už dává data klientů do ChatGPT
Zákaz ani filtr na klíčová slova nepomůže. 5 kroků, jak nastavit pravidla pro AI ve firmě tak, aby je lidé opravdu dodržovali, a prompt k zkopírování.
Zeptejte se manažera, jestli jeho tým dává data klientů do ChatGPT. Odpoví „ne, máme na to směrnici“.
Pak se zeptejte týmu.
Account manažer vloží brief klienta, aby měl rychleji nabídku. Účetní vloží tabulku, „jen ať zkontroluje vzorce“. Obchodník vloží přepis hovoru se jmény, cenami a slevou, kterou nikdo neměl vidět. Nikdo to nebere jako posílání dat do Ameriky. Berou to jako hotovou práci.
Ta čísla nejsou malá
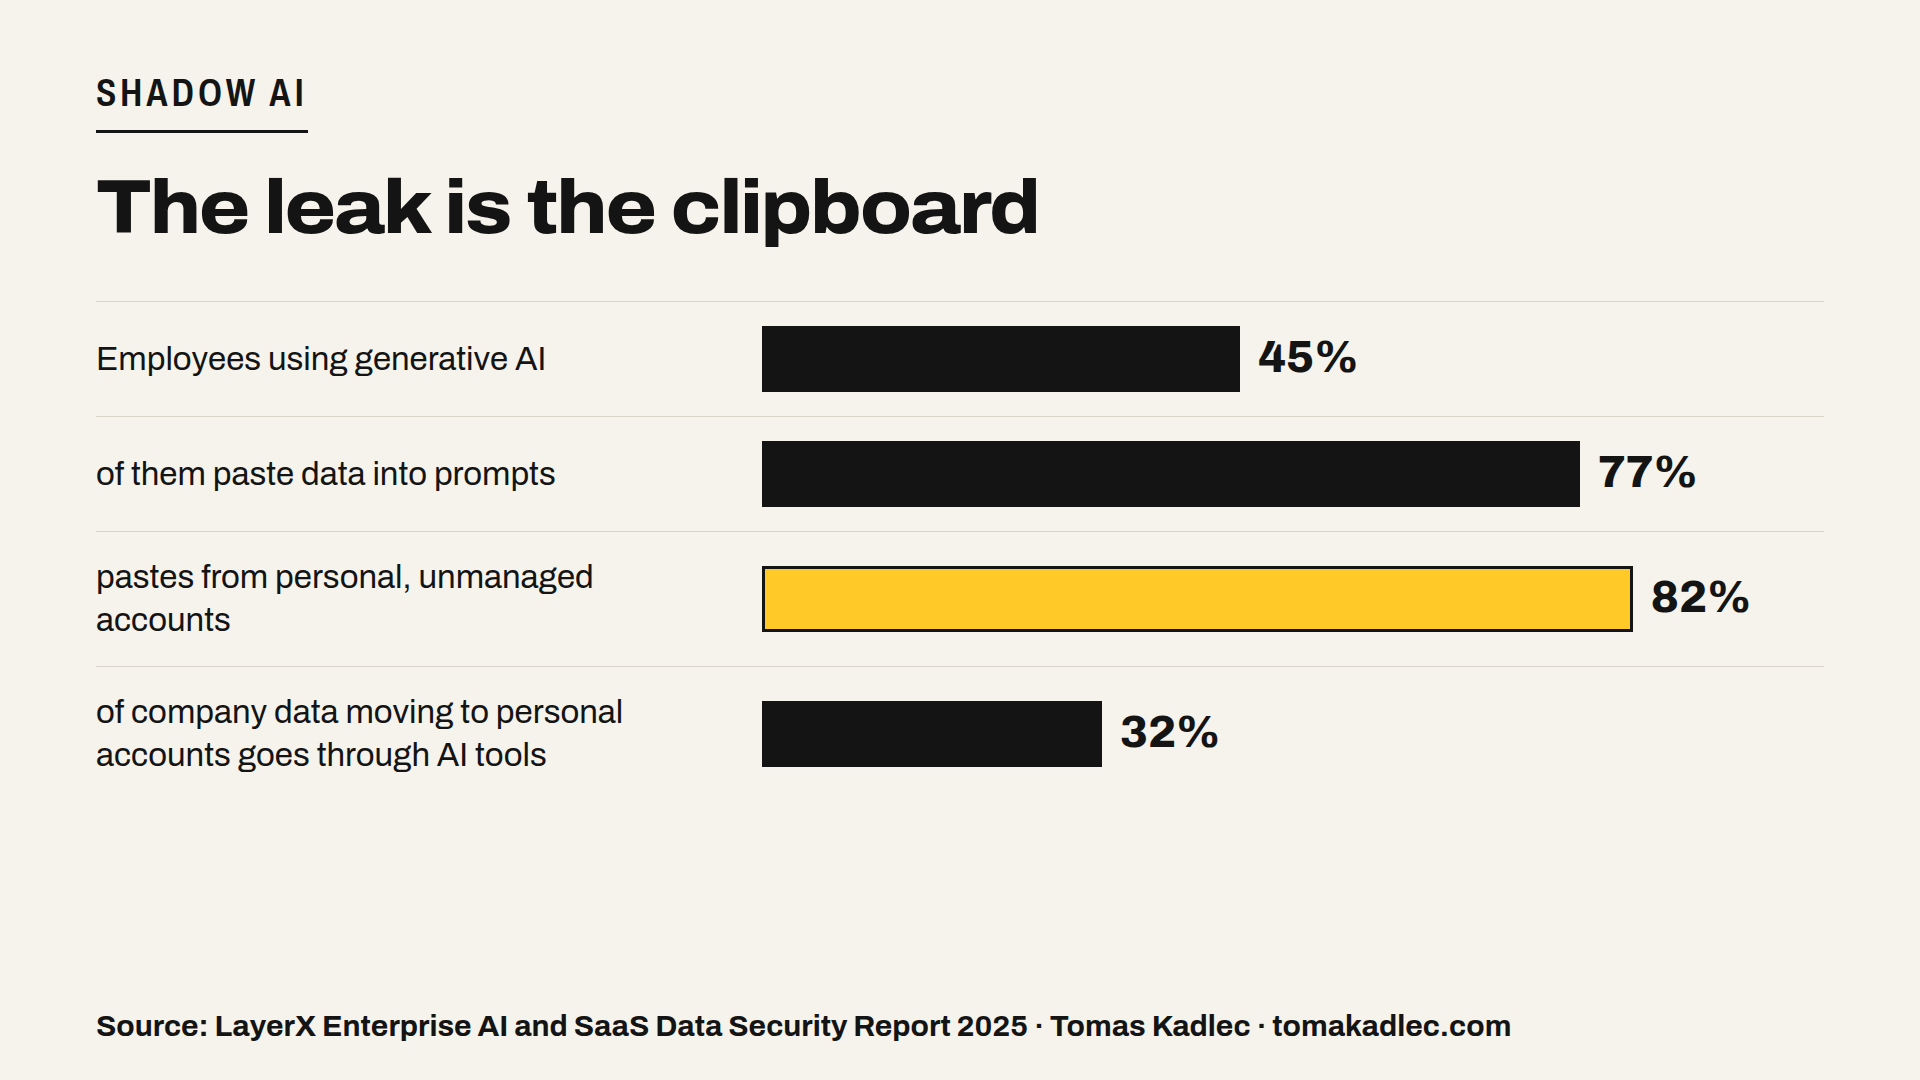
LayerX Security měřila skutečnou aktivitu v prohlížečích ve firmách pro svou zprávu Enterprise AI and SaaS Data Security Report 2025:
- 45 % zaměstnanců firem už používá nástroje generativní AI.
- 77 % z nich vkládá data do promptů.
- 82 % těchto vložení jde z osobních, nespravovaných účtů, takže firma nevidí vůbec nic.
- 40 % souborů nahraných do AI nástrojů obsahuje osobní údaje nebo údaje platebních karet.
- AI nástroje jsou dnes největším samostatným kanálem, kterým firemní data odcházejí do osobních účtů: 32 %.
Únikem je kopírování a vkládání. Klasické nástroje proti úniku dat hlídají soubory a přílohy e-mailů. Schránku nevidí.
A není to nic nového. V roce 2023 vložili inženýři Samsungu do ChatGPT interní zdrojový kód, aby opravili chybu. Samsung pak zaměstnancům AI nástroje omezil. Data už ale byla na cizích serverech.
Proč vám filtr nepomůže
Spousta firem udělala jednu ze dvou věcí: ChatGPT zakázala, nebo koupila nástroj, který blokuje slovo „důvěrné“ nebo vzor čísla karty.
Obojí míjí skutečné chování.
- Zákaz přesune používání do mobilu. Lidé použijí osobní aplikaci na vlastním telefonu. Stejná data, nulový přehled.
- Filtr na klíčová slova chytí jen to zjevné. Neví, že „Novák, sleva 12 %, obnova v březnu“ je obchodní tajemství klienta.
- Směrnice v PDF není kontrola. Advokátka Petra Stupková to řekla na AI Restartu 2026: formální zákaz vkládat osobní údaje do AI nástrojů nefunguje, protože ho všichni obcházejí. Funguje skutečná interní správa AI s pravidelnou kontrolou procesů.
Kam data doopravdy jdou
U osobního účtu zdarma nebo Plus se konverzace můžou použít ke zlepšování modelů, pokud to uživatel v nastavení nevypne. Firemní plány OpenAI (Business, Enterprise, Edu) a API se ve výchozím stavu k trénování nepoužívají. Zákazníci Enterprise a Edu si navíc můžou zvolit uložení dat v Evropě.
U osobních údajů lidí z EU je ještě jedna vrstva. Předávání dat americkým firmám dnes stojí na rámci EU-US Data Privacy Framework. Tribunál EU ho v září 2025 potvrdil, ale věc je teď v odvolání u Soudního dvora EU. Oba rámce před ním (Safe Harbor a Privacy Shield) tento soud zrušil. Pokud celé vaše používání AI stojí na jednom rozhodnutí, mějte plán B. Tohle není právní rada, u konkrétního případu se obraťte na advokáta.
Nic z toho ale neplatí, když zaměstnanec pracuje na osobním účtu. Pak vaše firma není ani zákazník.
Co opravdu funguje: 5 kroků
1. Dejte lidem lepší nástroj, než je ten jejich soukromý. Kupte firemní plán (ChatGPT Business nebo Enterprise, Copilot, Claude pro firmy, Gemini pro Workspace) s jednotným přihlášením. Když je firemní nástroj stejně dobrý jako soukromý, většina lidí přejde. Používání, které vidíte, umíte řídit.
2. Napište jednostránkový semafor místo dvacetistránkové směrnice.
- Zelená: veřejné informace, vlastní koncepty, anonymizovaná data. Jakýkoli schválený nástroj.
- Oranžová: interní data, strategie, ceny. Jen firemní účet.
- Červená: osobní údaje klientů, zdravotní údaje, smlouvy pod NDA, hesla. Do chatbota ne, nebo jen v nastavení, které schválí IT a právníci.
3. Naučte lidi zvyk „nahraď, pak vlož“. Ze jmen se stane „Klient A“, z částek rozpětí, e-maily zmizí. Zabere to 20 sekund a odstraní většinu rizika.
4. Kontrolujte, co se opravdu děje. Podívejte se, na které AI domény lidé chodí, jaké účty používají a kolik je osobních přihlášení. Opakujte to každé čtvrtletí. Pravidlo, které nikdy nekontrolujete, je jen přání.
5. Položte otázku unaveného člověka. Lidé vkládají data, když jsou pod časovým tlakem. Když jeden tým vkládá nejvíc, zeptejte se, jakou práci se snaží zrychlit, a postavte mu bezpečný postup přesně na ni.
Prompt, který si tým může zkopírovat
Než do AI vložíte cokoli citlivého, pusťte text ve firemním nástroji přes tohle:
Přepiš text níže tak, aby neobsahoval jména lidí ani firem, e-mailové adresy, telefonní čísla, přesné ceny ani čísla smluv. Nahraď je značkami jako [KLIENT A] a [CENOVÉ ROZPĚTÍ]. Zachovej význam. Vrať jen vyčištěný text.
Krátce
Vaše data už v ChatGPT nejspíš jsou. Ne proto, že by lidé byli nedbalí, ale protože soukromý nástroj je rychlejší než oficiální cesta. Zákazem nevyhrajete. Vyhrajete tím, že bezpečná cesta bude ta nejjednodušší, a tím, že budete kontrolovat, jestli se používá.
Pravidla pro používání AI ve firmě nastavuji v rámci poradenství k AI projektům. Na texty, které váš tým publikuje, je AI trace check zdarma, který zachytí zbytky po AI dřív, než odejdou ven. Pokud to chcete nastavit pro svůj tým, domluvte si 20minutový hovor zdarma.
Víte, kolik vašich kolegů používá AI na soukromém účtu? Vsadili byste se o to číslo?
Zdroje: LayerX Security, Enterprise AI and SaaS Data Security Report 2025 (přes eSecurity Planet a TechRadar, 7. až 10. 10. 2025) · Interní sdělení Samsungu, Bloomberg, 2. 5. 2023 · OpenAI, „Introducing data residency in Europe“, aktualizace 16. 1. 2026 · Tribunál EU, T-553/23 Latombe proti Komisi, 3. 9. 2025, odvolání probíhá (DAC Beachcroft, 9. 7. 2026) · Report z AI Restartu 2026, Digichef, 30. 10. 2026.