Ihr Team fügt schon Kundendaten in ChatGPT ein
Die meiste KI-Nutzung im Job läuft über private Konten, die niemand kontrolliert. Ein Filter oder ein Verbot stoppt das nicht. Was hilft: fünf Schritte.
Fragen Sie eine Führungskraft, ob ihr Team Kundendaten in ChatGPT eingibt. Die Antwort lautet: „Nein, wir haben eine Richtlinie.“
Dann fragen Sie das Team.
Der Account Manager fügt ein Kundenbriefing ein, um schneller ein Angebot zu haben. Die Kollegin aus der Buchhaltung fügt eine Tabelle ein, um „nur kurz die Formeln zu prüfen“. Der Vertriebler fügt ein Gesprächsprotokoll ein, mit Namen, Preisen und einem Rabatt, den niemand sehen sollte. Keiner denkt dabei, dass er Daten nach Amerika schickt. Alle denken, sie erledigen ihre Arbeit.
Die Zahlen sind nicht klein
LayerX Security hat für seinen Enterprise AI and SaaS Data Security Report 2025 echte Browseraktivität in Unternehmen gemessen:
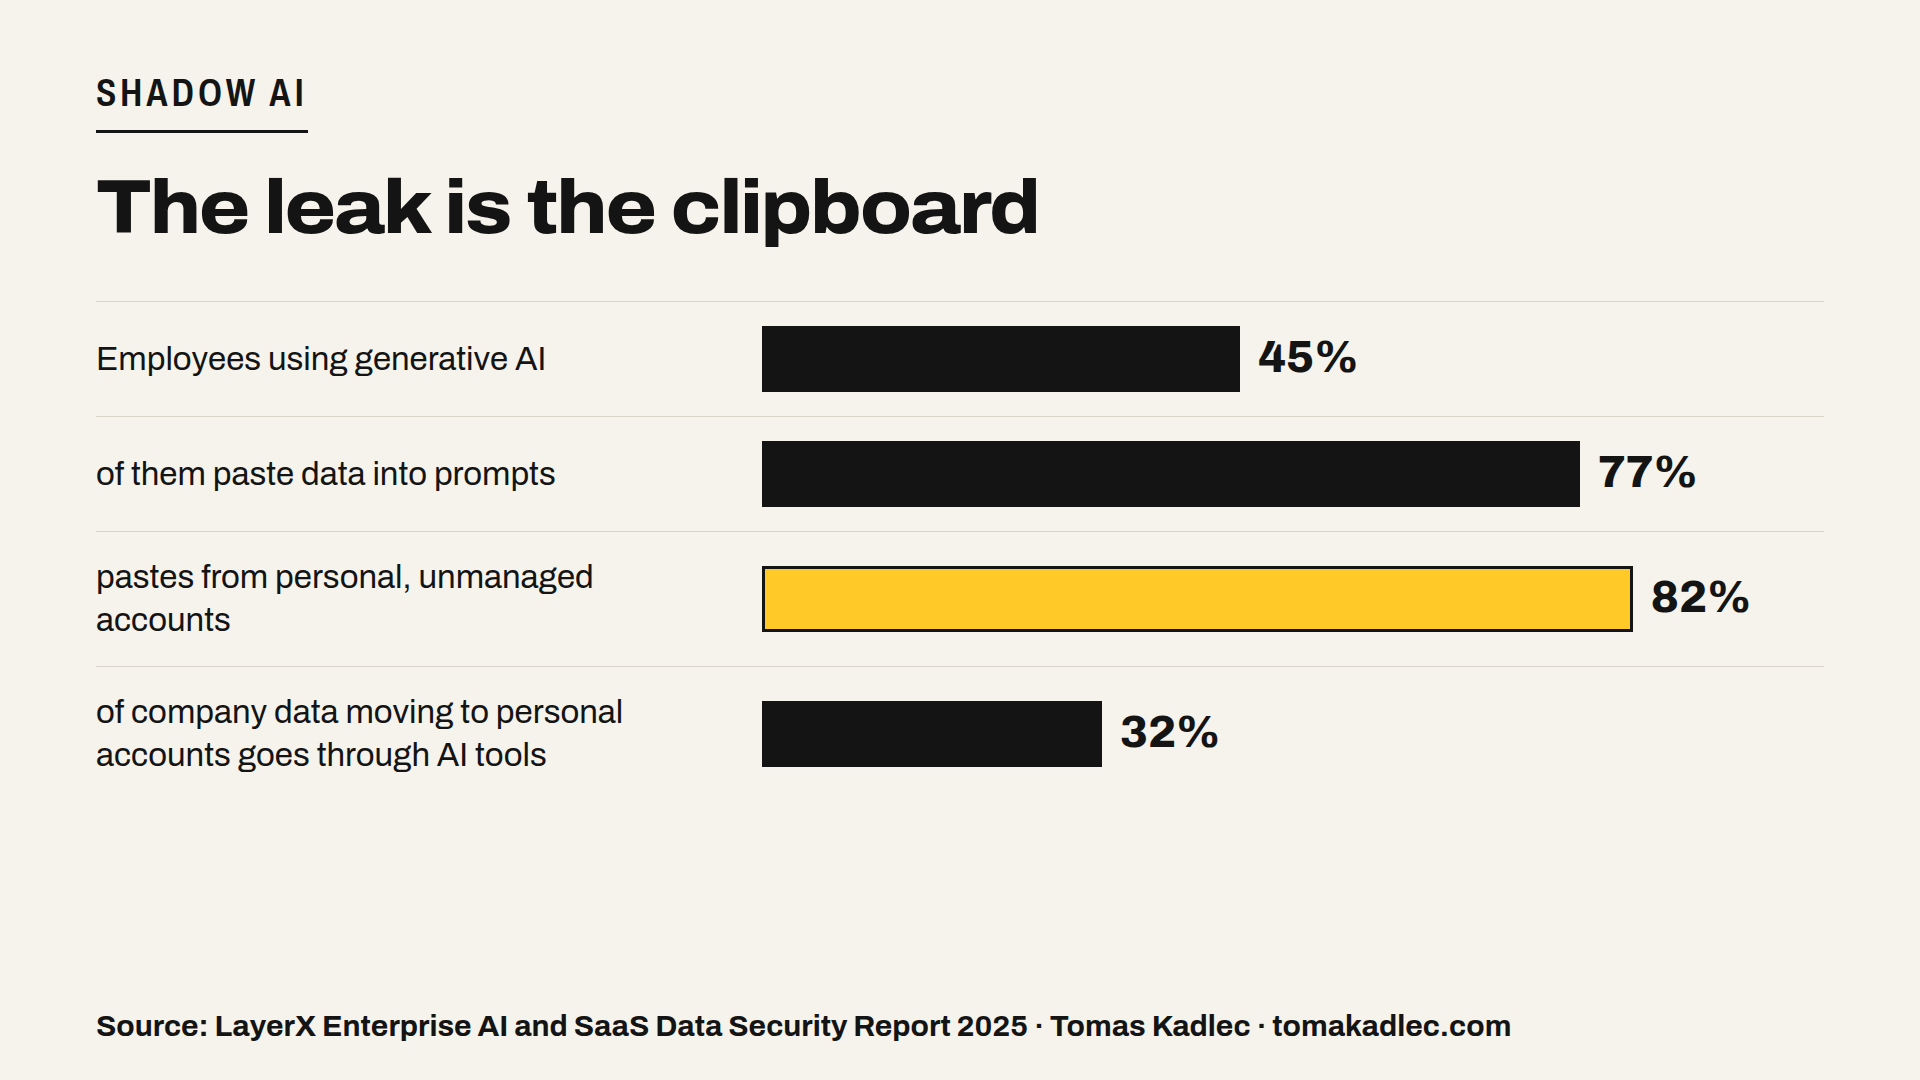
- 45 % der Beschäftigten in Unternehmen nutzen bereits generative KI-Tools.
- 77 % dieser Nutzer fügen Daten in Prompts ein.
- 82 % dieser Einfügungen kommen von privaten, nicht verwalteten Konten. Das Unternehmen sieht davon also gar nichts.
- 40 % der Dateien, die in KI-Tools hochgeladen werden, enthalten personenbezogene Daten oder Zahlungskartendaten.
- KI-Tools sind inzwischen der größte einzelne Kanal, über den Unternehmensdaten auf private Konten wandern: 32 % davon.
Kopieren und Einfügen ist das Leck. Klassische Tools gegen Datenverlust überwachen Dateien und E-Mail-Anhänge. Die Zwischenablage sehen sie nicht.
Und das ist nicht neu. 2023 fügten Samsung-Ingenieure internen Quellcode in ChatGPT ein, um einen Fehler zu beheben. Samsung schränkte danach KI-Tools für die Belegschaft ein. Die Daten lagen da schon auf fremden Servern.
Warum Ihr Filter nicht hilft
Viele Unternehmen haben eines von zwei Dingen getan: Sie haben ChatGPT verboten, oder sie haben ein Tool gekauft, das das Wort „vertraulich“ oder das Muster einer Kartennummer blockiert.
Beides geht am echten Verhalten vorbei.
- Ein Verbot verlagert die Nutzung aufs Handy. Die Leute nutzen die private App auf dem eigenen Gerät. Gleiche Daten, null Einblick.
- Ein Stichwortfilter fängt nur das Offensichtliche. Er weiß nicht, dass „Novák, 12 % Rabatt, Verlängerung im März“ ein Kundengeheimnis ist.
- Eine Richtlinie im PDF ist keine Kontrolle. Die tschechische Anwältin Petra Stupková hat es auf der AI Restart 2026 gesagt: Eine formale Regel, die personenbezogene Daten in KI-Tools verbietet, funktioniert nicht, weil alle sie umgehen. Was funktioniert, ist echte interne KI-Governance mit regelmäßiger Überprüfung der Prozesse.
Wohin die Daten wirklich gehen
Bei einem kostenlosen oder Plus-Konto können Gespräche zur Verbesserung der Modelle genutzt werden, außer der Nutzer schaltet das in den Einstellungen ab. Die Business-Tarife von OpenAI (Business, Enterprise, Edu) und die API werden standardmäßig nicht für Training genutzt. Enterprise- und Edu-Kunden können ihre Daten außerdem in Europa speichern lassen.
Bei personenbezogenen Daten von Menschen in der EU kommt noch eine Ebene dazu. Übermittlungen an US-Unternehmen stützen sich heute auf das EU-US Data Privacy Framework. Das Gericht der EU hat es im September 2025 bestätigt, aber der Fall liegt jetzt im Rechtsmittelverfahren beim Gerichtshof der EU. Die beiden Vorgänger (Safe Harbor und Privacy Shield) hat genau dieser Gerichtshof gekippt. Wenn Ihre ganze KI-Nutzung an dieser einen Entscheidung hängt, brauchen Sie einen Plan B.
Nichts davon zählt, wenn die Mitarbeiterin ein privates Konto nutzt. Dann ist Ihr Unternehmen nicht einmal der Kunde.
Was wirklich funktioniert: 5 Schritte
1. Geben Sie den Leuten ein besseres Tool als ihr privates. Kaufen Sie einen Business-Tarif (ChatGPT Business oder Enterprise, Copilot, Claude for Work, Gemini for Workspace) mit Single Sign-on. Wenn das Firmentool so gut ist wie das private, wechseln die meisten. Nutzung, die Sie sehen, können Sie auch steuern.
2. Schreiben Sie eine Ampel auf einer Seite, keine Richtlinie mit 20 Seiten.
- Grün: öffentliche Infos, eigene Entwürfe, anonymisierte Daten. Jedes freigegebene Tool.
- Orange: interne Daten, Strategie, Preise. Nur das Firmenkonto.
- Rot: personenbezogene Kundendaten, Gesundheitsdaten, Verträge unter NDA, Passwörter. Nicht in einen Chatbot, oder nur in einem Setup, das IT und Rechtsabteilung freigegeben haben.
3. Bringen Sie dem Team die Gewohnheit „erst ersetzen, dann einfügen“ bei. Namen werden zu „Kunde A“, Beträge zu Spannen, E-Mail-Adressen verschwinden. Das dauert 20 Sekunden und beseitigt den Großteil des Risikos.
4. Prüfen Sie, was wirklich passiert. Schauen Sie, welche KI-Domains die Leute besuchen, welche Konten sie nutzen, wie viele private Logins es gibt. Wiederholen Sie das jedes Quartal. Eine Regel, die Sie nie prüfen, ist ein Wunsch.
5. Stellen Sie die Frage nach dem müden Menschen. Leute fügen Daten ein, wenn sie unter Zeitdruck stehen. Wenn ein Team am meisten einfügt, fragen Sie, welche Arbeit es beschleunigen will, und bauen Sie ihm genau dafür einen sicheren Workflow.
Ein Prompt, den Ihr Team kopieren kann
Bevor jemand etwas Sensibles einfügt, läuft der Text im Firmentool durch diesen Prompt:
Schreibe den folgenden Text so um, dass er keine Namen von Personen oder Firmen, keine E-Mail-Adressen, keine Telefonnummern, keine genauen Preise und keine Vertragsnummern enthält. Ersetze sie durch Platzhalter wie [KUNDE A] und [PREISSPANNE]. Behalte die Bedeutung bei. Gib nur den bereinigten Text zurück.
Zusammenfassung
Ihre Daten sind wahrscheinlich schon in ChatGPT. Nicht weil die Leute nachlässig sind, sondern weil das private Tool schneller ist als der offizielle Weg. Mit einem Verbot gewinnen Sie nicht. Sie gewinnen, wenn der sichere Weg der einfache ist und Sie prüfen, dass er genutzt wird.
Wissen Sie, wie viele Ihrer Kolleginnen und Kollegen KI über ein privates Konto nutzen? Würden Sie auf die Zahl wetten?
Regeln für die KI-Nutzung sind Teil der KI-Projektberatung. Bei Texten, die Ihr Team veröffentlicht, findet der kostenlose AI Trace Check Überbleibsel, bevor sie rausgehen. Wenn Sie das für Ihr Team aufsetzen wollen, buchen Sie ein kostenloses 20-Minuten-Gespräch.
Quellen: LayerX Security, Enterprise AI and SaaS Data Security Report 2025 (über eSecurity Planet und TechRadar, 7. bis 10. Oktober 2025) · Samsung-Memo, berichtet von Bloomberg, 2. Mai 2023 · OpenAI, „Introducing data residency in Europe“, aktualisiert am 16. Januar 2026 · EU General Court, T-553/23 Latombe v Commission, 3. September 2025, Rechtsmittel anhängig (DAC Beachcroft, 9. Juli 2026) · Bericht zur AI Restart 2026, Digichef, 30. Oktober 2026.