Su equipo ya pega datos de clientes en ChatGPT
La mayoría del uso de IA en el trabajo va por cuentas personales sin control. Un filtro o una prohibición no lo frenan. Esto sí, en cinco pasos.
Pregunte a un directivo si su equipo mete datos de clientes en ChatGPT. La respuesta es «no, tenemos una política».
Después pregunte al equipo.
La responsable de cuentas pega el briefing de un cliente para sacar antes una propuesta. El de finanzas pega una hoja de cálculo para «solo revisar las fórmulas». El comercial pega la transcripción de una llamada con nombres, precios y un descuento que nadie debería ver. Nadie lo ve como enviar datos a Estados Unidos. Lo ven como sacar el trabajo adelante.
Las cifras no son pequeñas
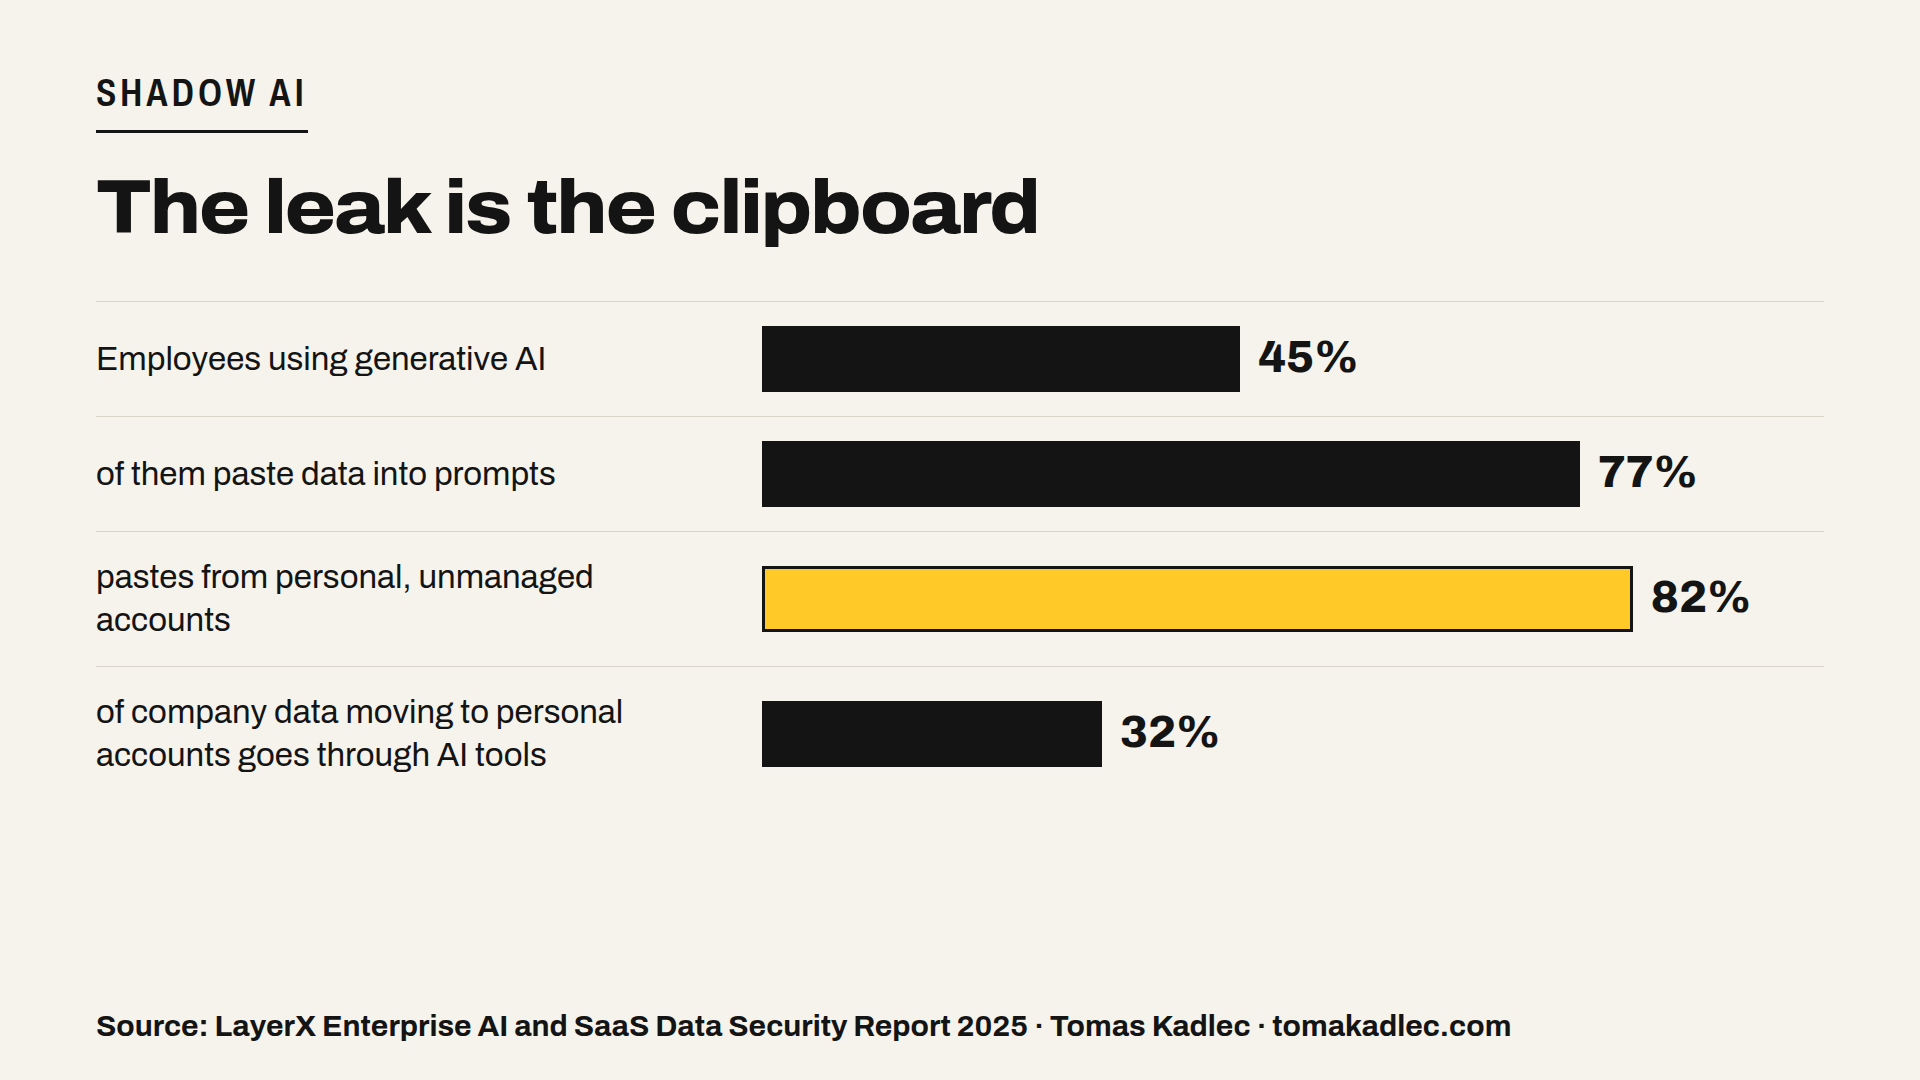
LayerX Security midió la actividad real en el navegador dentro de empresas para su informe Enterprise AI and SaaS Data Security Report 2025:
- El 45 % de los empleados de grandes empresas ya usa herramientas de IA generativa.
- El 77 % de esos usuarios pega datos en los prompts.
- El 82 % de lo que pegan viene de cuentas personales no gestionadas, así que la empresa no tiene ninguna visibilidad.
- El 40 % de los archivos subidos a herramientas de IA contiene datos personales o de tarjetas de pago.
- Las herramientas de IA son ya el mayor canal por el que los datos de la empresa pasan a cuentas personales: el 32 %.
La fuga es copiar y pegar. Las herramientas clásicas de prevención de fugas de datos vigilan archivos y adjuntos de correo. No ven el portapapeles.
Y no es nuevo. En 2023, ingenieros de Samsung pegaron código fuente interno en ChatGPT para corregir un error. Samsung restringió después las herramientas de IA para su plantilla. Los datos ya estaban en servidores ajenos.
Por qué su filtro no sirve
Muchas empresas hicieron una de dos cosas: prohibieron ChatGPT o compraron una herramienta que bloquea la palabra «confidencial» o el patrón de un número de tarjeta.
Las dos fallan ante el comportamiento real.
- Una prohibición lleva el uso al móvil. La gente usa la app personal en su propio dispositivo. Los mismos datos, cero visibilidad.
- Un filtro de palabras clave detecta lo obvio. No sabe que «Novák, 12 % de descuento, renovación en marzo» es un secreto del cliente.
- Una política en un PDF no es un control. La abogada checa Petra Stupková lo dijo en AI Restart 2026: una norma formal que prohíbe los datos personales en herramientas de IA no funciona, porque todo el mundo la esquiva. Lo que funciona es una gobernanza interna real de la IA, con revisiones periódicas de los procesos.
Adónde van de verdad los datos
En una cuenta personal gratuita o Plus, las conversaciones pueden usarse para mejorar los modelos, salvo que el usuario lo desactive en la configuración. Los planes de empresa de OpenAI (Business, Enterprise, Edu) y la API no se usan para entrenar por defecto. Los clientes de Enterprise y Edu también pueden elegir almacenar los datos en Europa.
Para los datos personales de personas de la UE hay una capa más. Las transferencias a empresas estadounidenses se basan hoy en el Marco de Privacidad de Datos UE-EE. UU. El Tribunal General de la UE lo confirmó en septiembre de 2025, pero el caso está ahora recurrido ante el Tribunal de Justicia de la UE. Los dos marcos anteriores (Safe Harbor y Privacy Shield) fueron anulados por ese mismo tribunal. Si todo su uso de IA depende de esa única decisión, tenga un plan B.
Nada de esto importa si el empleado usa una cuenta privada. Entonces su empresa ni siquiera es el cliente.
Lo que sí funciona: 5 pasos
1. Dé a la gente una herramienta mejor que la privada. Contrate un plan de empresa (ChatGPT Business o Enterprise, Copilot, Claude for Work, Gemini for Workspace) con inicio de sesión único. Si la herramienta de la empresa es tan buena como la privada, la mayoría se cambia. El uso que se ve es el uso que se puede gestionar.
2. Escriba un semáforo de una página, no una política de 20.
- Verde: información pública, sus propios borradores, datos anonimizados. Cualquier herramienta aprobada.
- Ámbar: datos internos, estrategia, precios. Solo la cuenta de la empresa.
- Rojo: datos personales de clientes, salud, contratos bajo NDA, contraseñas. Nunca en un chatbot, o solo en un entorno aprobado por IT y el departamento legal.
3. Enseñe el hábito de «sustituir antes de pegar». Los nombres pasan a ser «Cliente A», los importes pasan a ser rangos, los correos desaparecen. Lleva 20 segundos y elimina la mayor parte del riesgo.
4. Compruebe lo que pasa de verdad. Mire qué dominios de IA visita la gente, qué cuentas usa, cuántos inicios de sesión personales hay. Repítalo cada trimestre. Una regla que nunca se comprueba es solo un deseo.
5. Hágase la pregunta de la persona cansada. La gente pega datos cuando va con prisa. Si un equipo es el que más pega, pregunte qué trabajo intenta acelerar y constrúyale un flujo de trabajo seguro justo para eso.
Un prompt que su equipo puede copiar
Antes de pegar algo sensible, pase el texto por esto en la herramienta de la empresa:
Reescribe el texto de abajo para que no contenga nombres de personas ni de empresas, direcciones de correo, números de teléfono, precios exactos ni números de contrato. Sustitúyelos por etiquetas como [CLIENTE A] y [RANGO DE PRECIO]. Mantén el sentido. Devuelve solo el texto limpio.
Resumen
Sus datos probablemente ya están en ChatGPT. No porque la gente sea descuidada, sino porque la herramienta privada es más rápida que la vía oficial. No se gana prohibiéndola. Se gana haciendo que la vía segura sea la fácil y comprobando que se usa.
¿Sabe cuántos de sus compañeros usan la IA con una cuenta privada? ¿Apostaría por la cifra?
Las reglas de uso de la IA forman parte de la asesoría en proyectos de IA. Para los textos que publica su equipo, el AI Trace Check gratuito detecta restos antes de que salgan. Si quiere poner esto en marcha en su equipo, reserve una llamada gratuita de 20 minutos.
Fuentes: LayerX Security, Enterprise AI and SaaS Data Security Report 2025 (vía eSecurity Planet y TechRadar, del 7 al 10 de octubre de 2025) · Memorando de Samsung, publicado por Bloomberg, 2 de mayo de 2023 · OpenAI, «Introducing data residency in Europe», actualizado el 16 de enero de 2026 · Tribunal General de la UE, T-553/23 Latombe v Commission, 3 de septiembre de 2025, recurso pendiente (DAC Beachcroft, 9 de julio de 2026) · Crónica de AI Restart 2026, Digichef, 30 de octubre de 2026.