Welcher Schlüssel in Ihrem JavaScript ist gefährlich?
Ein Schlüssel im Frontend ist nicht immer ein Leck. Welche öffentlich sein dürfen, welche Daten oder Geld kosten und wie Sie Ihre Website prüfen.
Jemand öffnet Ihre Website, drückt F12 und findet einen Schlüssel in Ihrem JavaScript. Ist das ein Datenleck? Nicht immer.
KI-Builder wie Lovable, Bolt, v0 oder Replit legen Schlüssel oft ins Frontend. Manche gehören dorthin. Andere geben einem Fremden Ihre Datenbank oder Ihre OpenAI-Rechnung. Sie müssen wissen, welcher welcher ist.
Vor zwei Tagen habe ich meinen eigenen Website security check auf meiner eigenen Website laufen lassen. 6 Warnungen, und eine davon war ein Fehler meines Tools. Ich weiß also, wie es sich anfühlt, wenn ein Scanner Alarm schlägt. Ein guter Check muss Ihnen sagen, was wirklich gefährlich ist, nicht nur, dass er eine lange Zeichenkette gefunden hat.
Öffentliche Schlüssel: dürfen gesehen werden
Diese Schlüssel identifizieren Ihre App. Allein geben sie niemandem Macht.
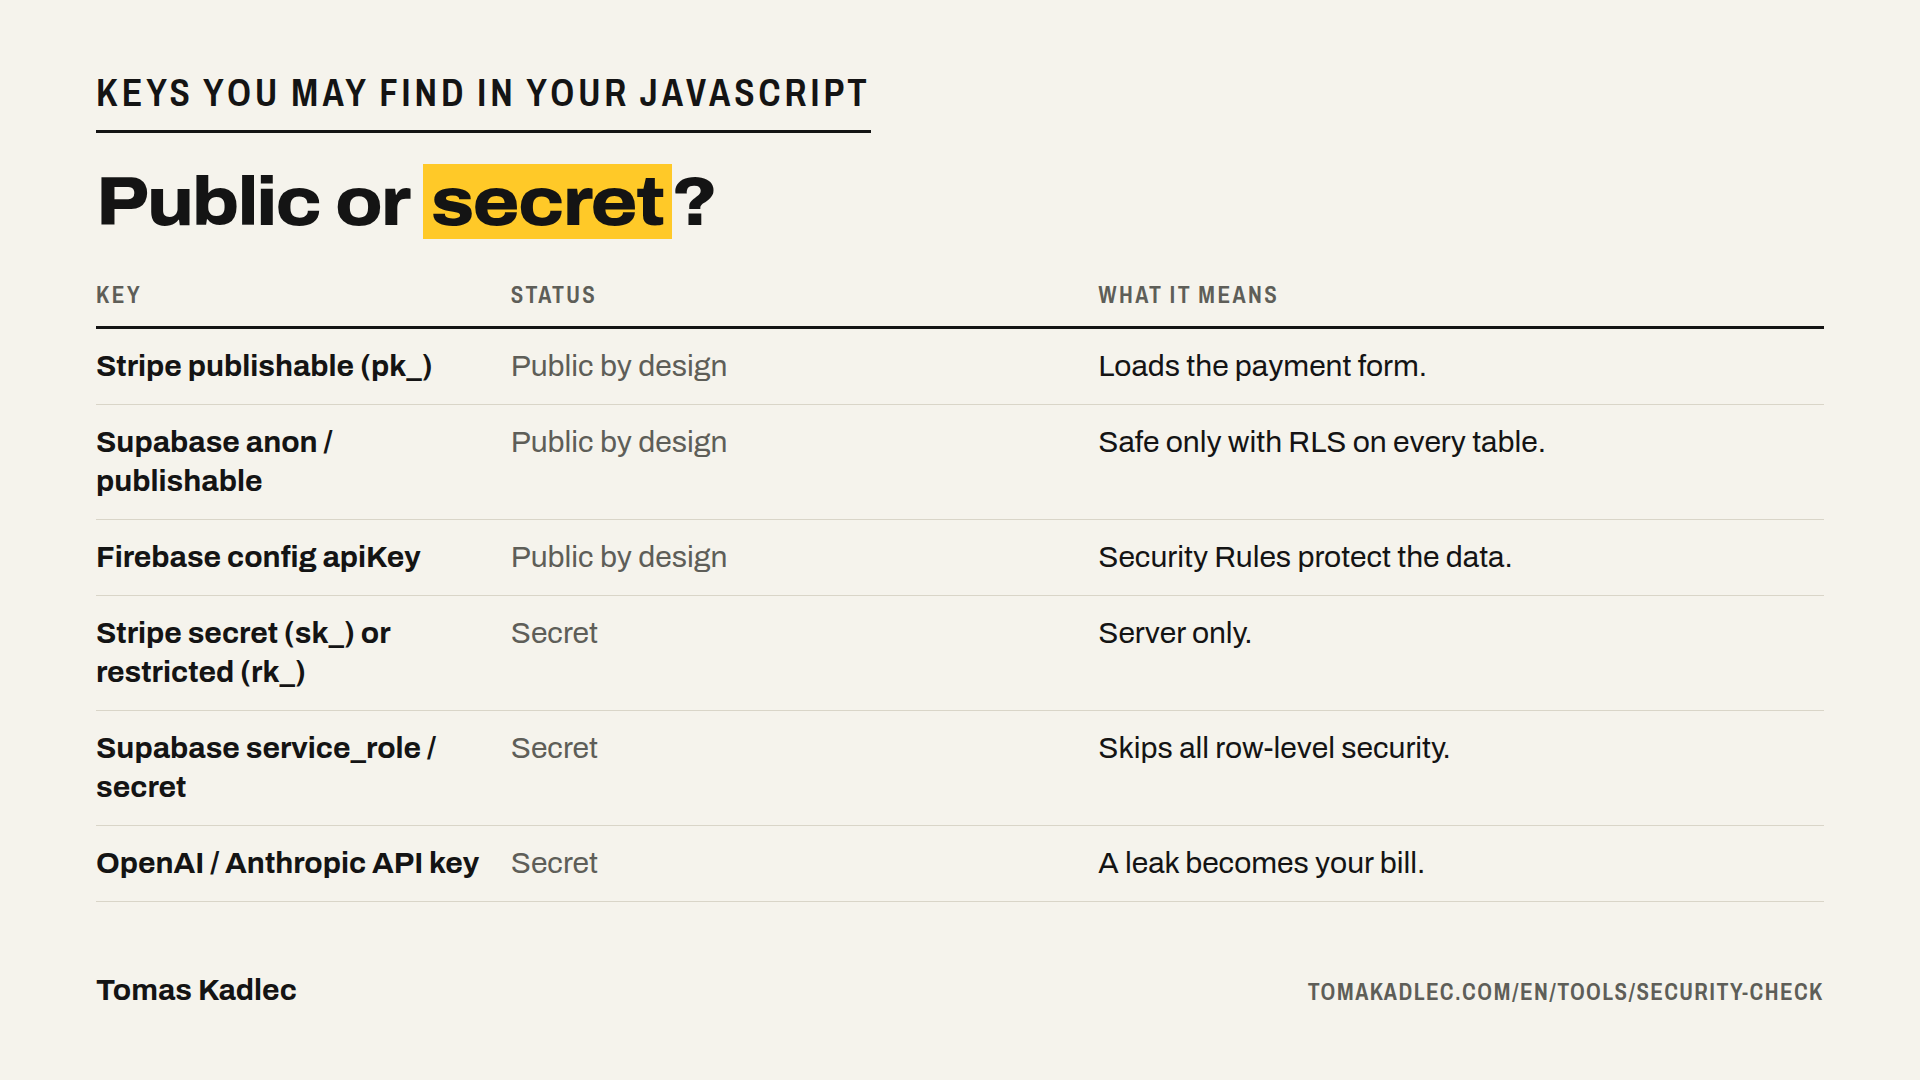
- Stripe Publishable Key, beginnt mit pk_live oder pk_test. Stripe nennt ihn in der eigenen Dokumentation den Schlüssel, den Sie in Frontend-Code einbauen dürfen. Er lädt das Zahlungsformular.
- Supabase Anon Key, in neuen Projekten Publishable Key genannt, beginnt mit sb_publishable_. Er ist dafür gedacht, im Browser-Code zu stehen. Aber er ist nur so sicher wie Ihre Row Level Security (RLS). Eine Tabelle ohne RLS kann jeder lesen und ändern, der den Schlüssel hat. Und jeder, der Ihre Website öffnet, hat den Schlüssel.
- Firebase-Konfiguration, der apiKey in firebaseConfig. Laut Firebase identifizieren diese Schlüssel nur Ihr Projekt. Ihre Daten schützen Security Rules und App Check, nicht das Verstecken des Schlüssels.
Wenn ein Scanner nur diese meldet, haben Sie kein Geheimnis verraten. Hausaufgaben haben Sie trotzdem: Prüfen Sie die Regeln dahinter.
Geheime Schlüssel: ein Datenleck oder eine Rechnung
- Stripe Secret Key, beginnt im Live-Modus mit sk_live, in der Sandbox mit sk_test. Stripe beschreibt ihn als Schlüssel mit uneingeschränkten Rechten auf alle Stripe-APIs. Auch Restricted Keys, die mit rk_ beginnen, bleiben auf dem Server.
- Supabase service_role Key, neuer Name Secret Key, beginnt mit sb_secret_. Er umgeht alle RLS-Richtlinien. Wer ihn hat, kann jede Zeile in Ihrer Datenbank lesen, ändern und löschen.
- API-Schlüssel von OpenAI und Anthropic. OpenAI schreibt, dass ein Schlüssel im Browser böswilligen Nutzern erlaubt, in Ihrem Namen Anfragen zu stellen, was unerwartete Kosten bedeuten kann. Das ist der Teil mit der Rechnung. Die KI-Funktion Ihrer App wird zur kostenlosen KI für jemand anderen, auf Ihre Karte.
Es gibt Sicherheitsnetze. OpenAI deaktiviert Schlüssel, die es im öffentlichen Internet entdeckt. Anthropic deaktiviert Schlüssel, die GitHub in öffentlichen Repositories findet. Stripe benachrichtigt Sie und kann einen offengelegten Secret Key deaktivieren. Gut, aber bauen Sie Ihre Sicherheit nicht darauf, dass jemand anderes Ihren Fehler bemerkt.
Ein häufiger Weg, auf dem Geheimnisse im Browser landen: der Variablenname. In Next.js wird eine Variable, die mit NEXT_PUBLIC_ beginnt, an jeden Besucher geschickt. Setzen Sie einen service_role Key hinter dieses Präfix, haben Sie Ihren Generalschlüssel ausgeliefert.
Prüfen Sie Ihre Website in 10 Minuten
- Lassen Sie den kostenlosen Website security check auf Ihre URL laufen. Er liest nur, was jeder Besucher sehen kann.
- Öffnen Sie Ihre Website in Chrome, drücken Sie F12, öffnen Sie Sources und durchsuchen Sie alle Dateien (Strg+Shift+F, auf dem Mac Cmd+Option+F) nach sk_live, rk_live, service_role, sb_secret_, openai und anthropic.
- Einen langen Supabase-Schlüssel gefunden, der mit eyJ beginnt? Das ist ein Token. Dekodieren Sie den mittleren Teil mit einem beliebigen JWT-Decoder und lesen Sie das Feld role. anon ist in Ordnung. service_role nicht.
- Prüfen Sie für jeden öffentlichen Schlüssel die Regeln dahinter. In Supabase muss RLS für jede Tabelle aktiv sein. In Firebase darf es keine Regel geben, die allen Lesen und Schreiben erlaubt.
Der Prompt für Ihren KI-Builder
Kopieren Sie das in Lovable, Bolt, Cursor oder Claude Code:
Prüfe dieses Projekt auf API-Schlüssel und Geheimnisse, die im Browser landen.
Liste jeden Schlüssel, der im Frontend-Code verwendet wird, und jede Umgebungsvariable mit einem öffentlichen Präfix wie NEXT_PUBLIC_ oder VITE_.
Markiere jeden als öffentlich gedacht (Stripe Publishable, Supabase Anon oder Publishable, Firebase-Konfiguration) oder geheim (Stripe Secret oder Restricted, Supabase service_role oder Secret, OpenAI, Anthropic oder ein anderer KI-Anbieter).
Verschiebe jedes Geheimnis in eine serverseitige Funktion und rufe diese Funktion aus dem Frontend auf.
Prüfe, dass Row Level Security für jede Supabase-Tabelle aktiv ist, und zeig mir die Richtlinien.
Ändere sonst nichts. Sag mir am Ende, welche Schlüssel ich rotieren muss.
Wenn ein geheimer Schlüssel schon ausgeliefert wurde
Erst rotieren, dann aufräumen. Den Schlüssel aus dem Code zu löschen reicht nicht. Er war öffentlich, und Kopien bleiben in Ihrer Git-Historie und vielleicht in den Logs von jemand anderem.
OpenAI sagt, Sie sollen einen geleakten Schlüssel sofort auf der Seite API Keys rotieren. Stripe sagt, Sie sollen ihn im Dashboard rotieren und in Ihrer Integration ersetzen. Dann setzen Sie Limits. OpenAI empfiehlt monatliche Ausgabenlimits mit harter Durchsetzung, und laut Anthropic dienen seine Limits als Schutz gegen geleakte Schlüssel. Ein Limit stoppt das Leck nicht. Es stoppt, dass die Rechnung endlos wächst.
Was kein Check von außen sehen kann
Mein Tool sieht, was Ihre Website an einen Browser schickt. Es sieht nicht Ihre Datenbankregeln, wer sich einloggen kann, Ihre Zahlungslogik oder Ihre privaten API-Routen.
Ein Supabase Anon Key ohne RLS sieht von außen also genau gleich aus wie einer mit perfekter RLS. Der Schlüssel ist in beiden Fällen in Ordnung. Die Daten nicht. Für diesen Teil muss jemand in das Projekt hineinschauen.
Zusammenfassung
Ein Schlüssel in Ihrem JavaScript ist nicht automatisch ein Leck. Publishable Keys, Anon Keys und die Firebase-Konfiguration sind öffentlich gedacht, also prüfen Sie die Regeln dahinter. Geheime Schlüssel für Stripe, Supabase service_role und KI-Anbieter müssen auf dem Server bleiben. Wenn sie im Browser gelandet sind, rotieren Sie sie heute.
Machen Sie den kostenlosen Check: Website security check, eine URL, ohne Anmeldung. Wenn Sie einen geheimen Schlüssel gefunden haben oder nicht sicher sind, ob Ihre Datenbankregeln halten, buchen Sie ein kostenloses 20-Minuten-Gespräch, und wir schauen es uns gemeinsam an.
Welche Schlüssel hat Ihr KI-Builder in Ihr Frontend gelegt?
Quellen: eigener Lauf des Website security check auf tomakadlec.com, 18. November 2026 · Stripe, API keys, abgerufen am 18. November 2026 · Stripe, Best practices for managing secret API keys, abgerufen am 18. November 2026 · Firebase, Learn about and manage API keys for Firebase, abgerufen am 18. November 2026 · Stingrai, Supabase anon key: is it safe to expose? RLS and 2026 keys, abgerufen am 18. November 2026 · ShipAnySaaS, Supabase service role key vs anon key, abgerufen am 18. November 2026 · DEV Community, Is my Supabase anon key exposed?, abgerufen am 18. November 2026 · OpenAI Help Center, Best practices for API key safety, abgerufen am 18. November 2026 · OpenAI Help Center, Keeping your OpenAI account secure, abgerufen am 18. November 2026 · Anthropic Support, API key best practices: keeping your keys safe and secure, abgerufen am 18. November 2026.