¿Qué clave de su JavaScript es peligrosa?
Una clave en su frontend no siempre es una filtración. Qué claves son públicas por diseño, cuáles son una brecha o una factura y cómo revisar su web.
Alguien abre su web, pulsa F12 y encuentra una clave en su JavaScript. ¿Es una brecha de seguridad? No siempre.
Las herramientas de IA para crear apps, como Lovable, Bolt, v0 o Replit, suelen meter claves en el frontend. Algunas deben estar ahí. Otras le dan a un desconocido su base de datos o su factura de OpenAI. Usted tiene que saber cuál es cuál.
Hace dos días pasé mi propio Website security check por mi propia web. Salieron 6 avisos, y uno de ellos era un error de mi herramienta. Así que sé lo que se siente cuando un escáner le grita a uno. Una buena revisión debe decirle qué es realmente peligroso, no solo que ha encontrado una cadena larga.
Claves públicas: hechas para verse
Estas claves identifican su app. Por sí solas no le dan poder a nadie.
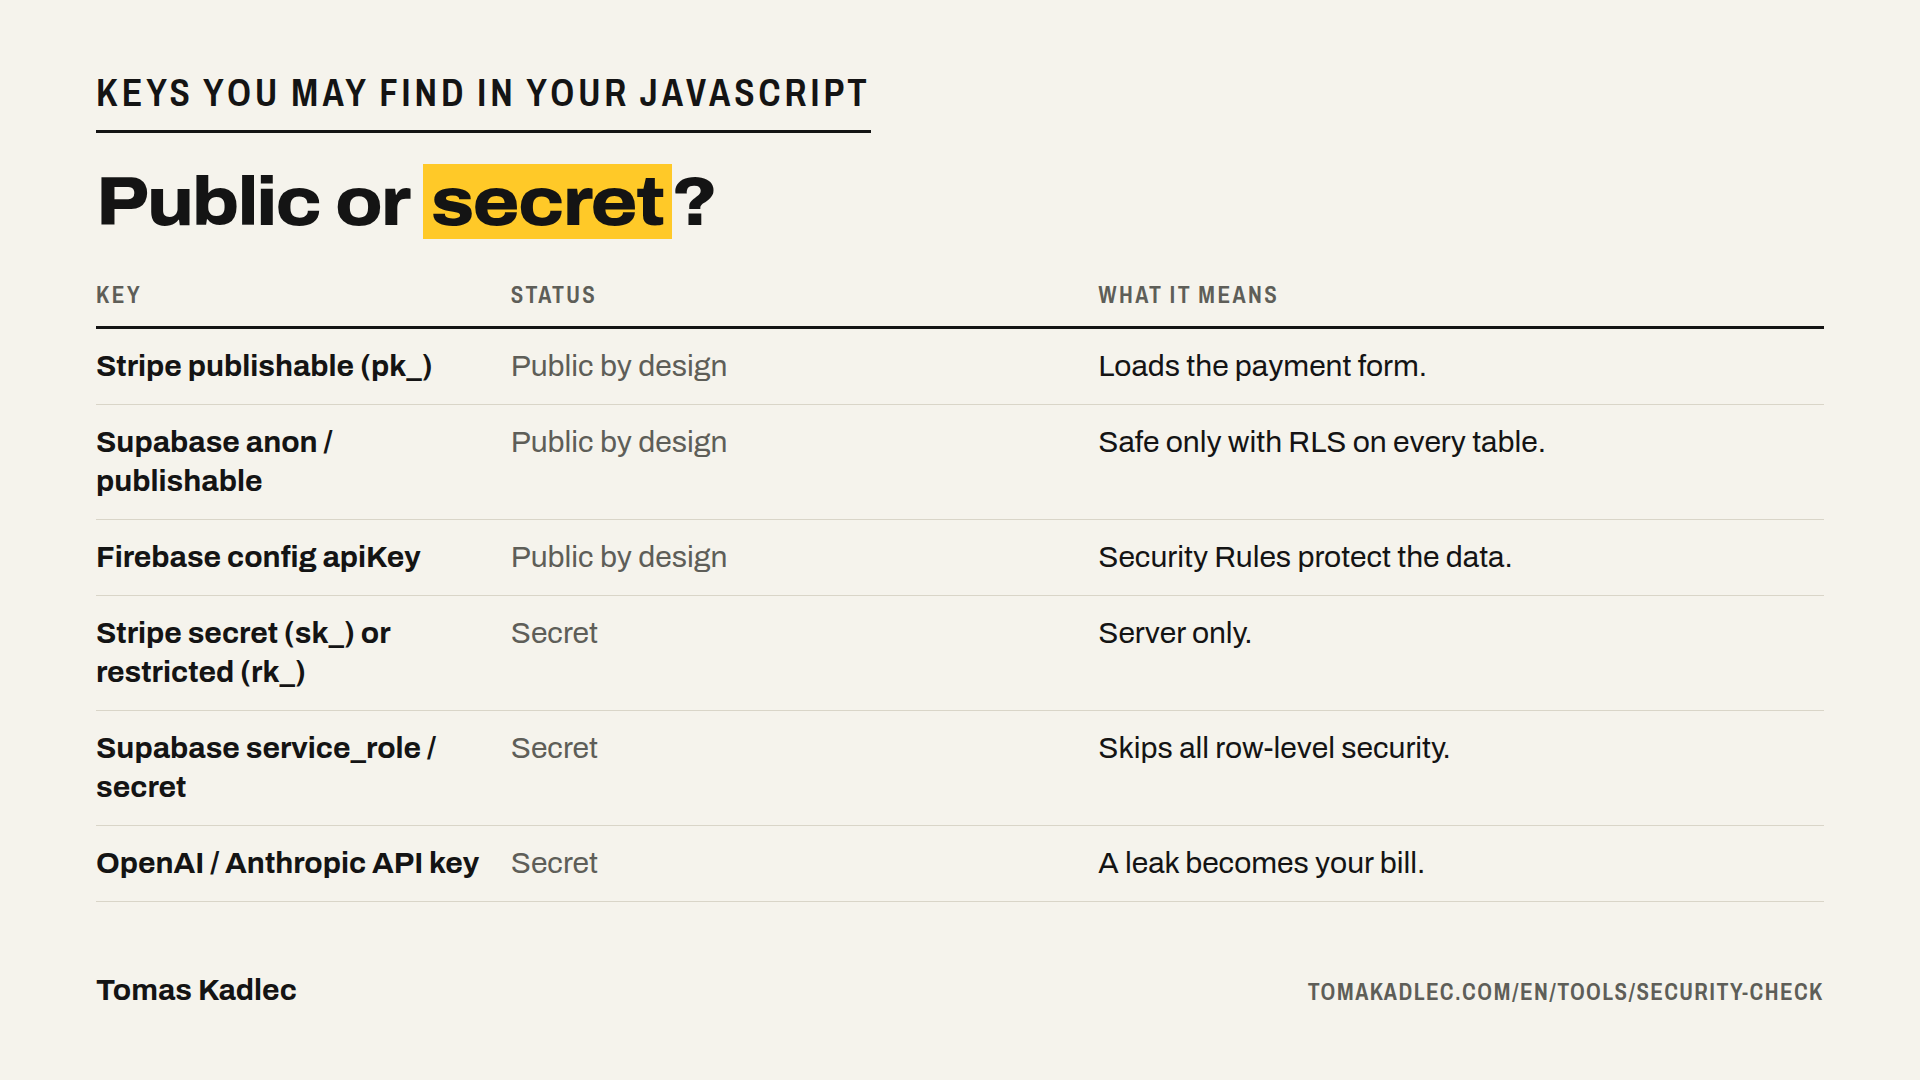
- Clave publicable de Stripe, empieza por pk_live o pk_test. La propia documentación de Stripe dice que es la clave que se puede poner en el código del frontend. Carga el formulario de pago.
- Clave anon de Supabase, en los proyectos nuevos llamada clave publicable, empieza por sb_publishable_. Está diseñada para estar en el código del navegador. Pero solo es tan segura como su Row Level Security (RLS). Una tabla sin RLS la puede leer y modificar cualquiera que tenga la clave. Y la clave la tiene todo el que abre su web.
- Configuración de Firebase, el apiKey dentro de firebaseConfig. Firebase dice que estas claves solo identifican su proyecto. Sus datos los protegen las Security Rules y App Check, no el hecho de esconder la clave.
Si un escáner solo marca estas, usted no ha filtrado ningún secreto. Aun así tiene deberes: revise las reglas que hay detrás.
Claves secretas: una brecha o una factura
- Clave secreta de Stripe, empieza por sk_live en modo real o por sk_test en el entorno de pruebas. Stripe la describe como una clave con permisos sin restricciones sobre todas sus API. Las claves restringidas, que empiezan por rk_, también se quedan en el servidor.
- Clave service_role de Supabase, con el nombre nuevo clave secreta, empieza por sb_secret_. Se salta todas las políticas de RLS. Quien la tiene puede leer, modificar y borrar cada fila de su base de datos.
- Claves de API de OpenAI y Anthropic. OpenAI escribe que una clave en el navegador permite a usuarios malintencionados hacer peticiones en su nombre, lo que puede suponer cargos inesperados. Esta es la parte de la factura. La función de IA de su app se convierte en IA gratis para otra persona, pagada con su tarjeta.
Hay redes de seguridad. OpenAI desactiva las claves que detecta en internet público. Anthropic desactiva las claves que GitHub encuentra en repositorios públicos. Stripe le avisa y puede desactivar una clave secreta expuesta. Bien, pero no base su seguridad en que otro detecte su error.
Una vía habitual por la que los secretos llegan al navegador es el nombre de la variable. En Next.js, una variable que empieza por NEXT_PUBLIC_ se envía a cada visitante. Ponga una clave service_role detrás de ese prefijo y habrá publicado su llave maestra.
Revise su propia web en 10 minutos
- Pase el Website security check gratuito por su URL. Solo lee lo que cualquier visitante puede ver.
- Abra su web en Chrome, pulse F12, abra Sources y busque en todos los archivos (Ctrl+Shift+F, en Mac Cmd+Option+F) sk_live, rk_live, service_role, sb_secret_, openai y anthropic.
- ¿Ha encontrado una clave larga de Supabase que empieza por eyJ? Es un token. Decodifique la parte central con cualquier decodificador de JWT y lea el campo role. anon está bien. service_role, no.
- Para cada clave pública, revise las reglas que hay detrás. En Supabase, RLS debe estar activado en todas las tablas. En Firebase, ninguna regla que permita a todo el mundo leer y escribir.
El prompt para su herramienta de IA
Copie esto en Lovable, Bolt, Cursor o Claude Code:
Revisa este proyecto en busca de claves de API y secretos que lleguen al navegador.
Enumera todas las claves usadas en el código del frontend y todas las variables de entorno con un prefijo público como NEXT_PUBLIC_ o VITE_.
Marca cada una como pública por diseño (Stripe publishable, Supabase anon o publishable, configuración de Firebase) o secreta (Stripe secret o restricted, Supabase service_role o secret, OpenAI, Anthropic o cualquier otro proveedor de IA).
Mueve cada secreto a una función del lado del servidor y llama a esa función desde el frontend.
Comprueba que Row Level Security está activado en todas las tablas de Supabase y muéstrame las políticas.
No cambies nada más. Al final, dime qué claves tengo que rotar.
Si una clave secreta ya se publicó
Primero rote la clave, después limpie. Borrarla del código no basta. Fue pública, y quedan copias en su historial de git y quizá en los logs de alguien.
OpenAI le indica que rote una clave filtrada de inmediato desde la página API Keys. Stripe le indica que la rote en el Dashboard y la sustituya en su integración. Después ponga límites. OpenAI recomienda límites de gasto mensuales de cumplimiento estricto, y Anthropic dice que sus límites sirven de protección frente a claves filtradas. Un límite no detiene la filtración. Impide que la factura crezca sin fin.
Lo que ninguna revisión externa puede ver
Mi herramienta ve lo que su web envía a un navegador. No ve las reglas de su base de datos, quién puede iniciar sesión, su lógica de pagos ni sus rutas privadas de API.
Así que, desde fuera, una clave anon de Supabase sin RLS se ve exactamente igual que una con un RLS perfecto. La clave está bien en los dos casos. Los datos, no. Esta parte necesita que alguien mire dentro del proyecto.
Resumen
Una clave en su JavaScript no es automáticamente una filtración. Las claves publicables, las anon y la configuración de Firebase son públicas por diseño, así que revise las reglas que hay detrás. Las claves secretas de Stripe, la service_role de Supabase y las de los proveedores de IA deben quedarse en el servidor. Si han llegado al navegador, rótelas hoy.
Pase la revisión gratuita: Website security check, una URL, sin registro. Si ha encontrado una clave secreta o no está seguro de que las reglas de su base de datos aguanten, reserve una llamada gratuita de 20 minutos y lo miramos juntos.
¿Qué claves ha puesto su herramienta de IA en su frontend?
Fuentes: ejecución propia del Website security check en tomakadlec.com, 18 de noviembre de 2026 · Stripe, API keys, consultado el 18 de noviembre de 2026 · Stripe, Best practices for managing secret API keys, consultado el 18 de noviembre de 2026 · Firebase, Learn about and manage API keys for Firebase, consultado el 18 de noviembre de 2026 · Stingrai, Supabase anon key: is it safe to expose? RLS and 2026 keys, consultado el 18 de noviembre de 2026 · ShipAnySaaS, Supabase service role key vs anon key, consultado el 18 de noviembre de 2026 · DEV Community, Is my Supabase anon key exposed?, consultado el 18 de noviembre de 2026 · OpenAI Help Center, Best practices for API key safety, consultado el 18 de noviembre de 2026 · OpenAI Help Center, Keeping your OpenAI account secure, consultado el 18 de noviembre de 2026 · Anthropic Support, API key best practices: keeping your keys safe and secure, consultado el 18 de noviembre de 2026.