Který klíč ve vašem JavaScriptu je nebezpečný?
Klíč ve frontendu nemusí být únik. Které klíče jsou veřejné záměrně, které vedou k průniku nebo vysokému účtu a jak si zkontrolovat vlastní web.
Někdo otevře váš web, stiskne F12 a najde ve vašem JavaScriptu klíč. Je to průnik? Ne vždycky.
AI buildery jako Lovable, Bolt, v0 nebo Replit často dávají klíče do frontendu. Některé tam patří. Jiné dají cizímu člověku vaši databázi nebo váš účet za OpenAI. Musíte vědět, který je který.
Před dvěma dny jsem pustil svůj Website security check na vlastní web. 6 varování a jedno z nich byla chyba mého nástroje. Takže vím, jaké to je, když na vás scanner křičí. Dobrá kontrola vám musí říct, co je opravdu nebezpečné, ne jen že našla dlouhý řetězec.
Veřejné klíče: mají být vidět
Tyhle klíče identifikují vaši aplikaci. Samy o sobě nikomu žádnou moc nedávají.
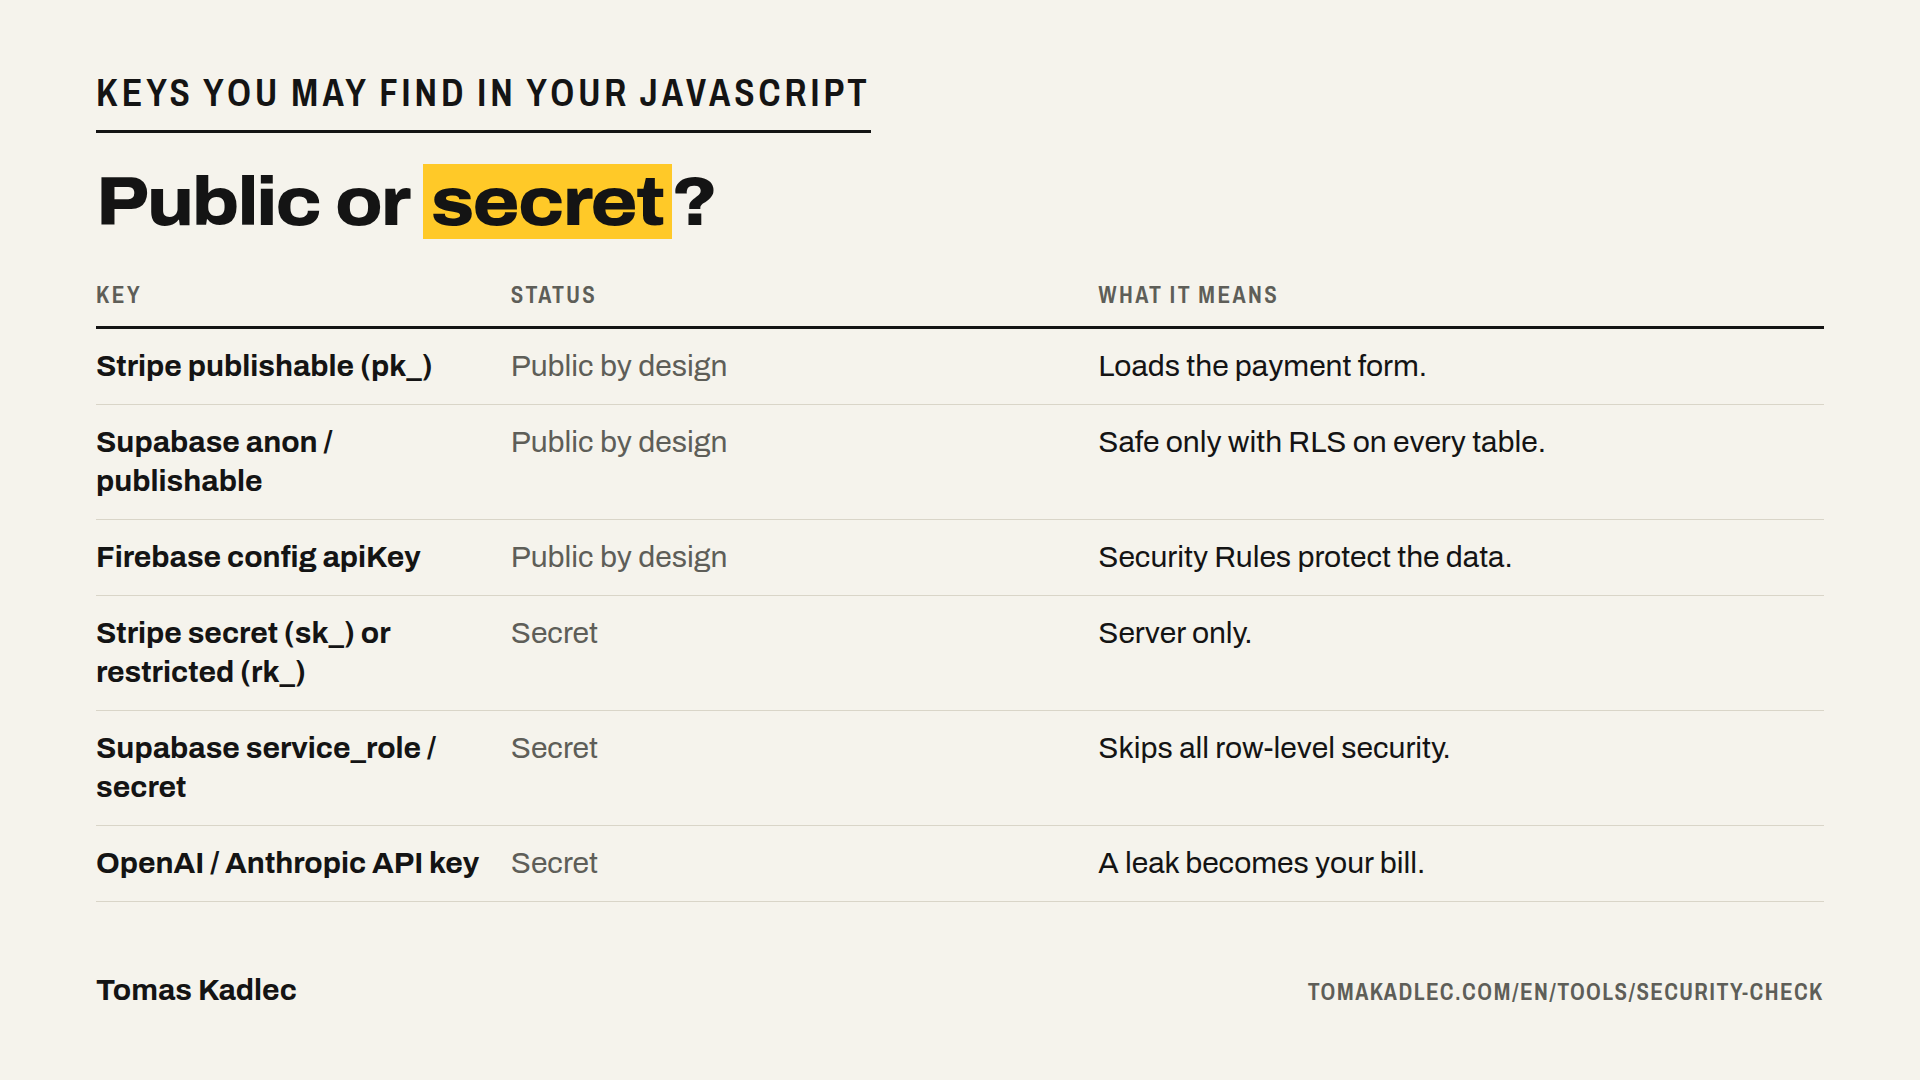
- Stripe publishable key začíná na pk_live nebo pk_test. Dokumentace Stripe o něm píše jako o klíči, který můžete dát do frontendového kódu. Načítá platební formulář.
- Supabase anon key, v nových projektech publishable key, začíná na sb_publishable_. Je navržený tak, aby byl v kódu prohlížeče. Je ale jen tak bezpečný, jak dobře máte nastavené Row Level Security (RLS). Tabulku bez RLS může číst a měnit každý, kdo klíč má. A klíč má každý, kdo otevře váš web.
- Firebase config, tedy apiKey ve firebaseConfig. Firebase uvádí, že tyto klíče jen identifikují váš projekt. Vaše data chrání Security Rules a App Check, ne skrytý klíč.
Pokud scanner označí jen tyhle, žádné tajemství vám neuniklo. Domácí úkol ale máte: zkontrolujte pravidla, která za nimi stojí.
Tajné klíče: průnik nebo účet
- Stripe secret key začíná na sk_live v ostrém režimu nebo na sk_test v sandboxu. Stripe ho popisuje jako klíč s neomezenými oprávněními ke všem Stripe API. Omezené klíče začínající na rk_ také patří jen na server.
- Supabase service_role key, nově secret key, začíná na sb_secret_. Obchází všechna pravidla RLS. Kdo ho má, může číst, měnit a mazat každý řádek ve vaší databázi.
- API klíče OpenAI a Anthropic. OpenAI píše, že klíč v prohlížeči umožní útočníkům posílat požadavky vaším jménem, což může znamenat nečekané poplatky. To je ta část s účtem. AI funkce ve vaší aplikaci se stane AI zdarma pro někoho jiného, na vaši kartu.
Existují záchranné sítě. OpenAI vypíná klíče, které najde na veřejném internetu. Anthropic deaktivuje klíče, které GitHub najde ve veřejných repozitářích. Stripe vás upozorní a odhalený tajný klíč může deaktivovat. Dobře, ale nestavte svou bezpečnost na tom, že vaši chybu zachytí někdo jiný.
Jedna častá cesta, jak se tajné klíče dostanou do prohlížeče: název proměnné. V Next.js se proměnná začínající na NEXT_PUBLIC_ posílá každému návštěvníkovi. Dejte za tuhle předponu service_role key a právě jste rozeslali svůj hlavní klíč.
Zkontrolujte svůj web za 10 minut
- Pusťte na svou URL bezplatný Website security check. Čte jen to, co vidí každý návštěvník.
- Otevřete web v Chromu, stiskněte F12, otevřete Sources a prohledejte všechny soubory (Ctrl+Shift+F, na Macu Cmd+Option+F) na sk_live, rk_live, service_role, sb_secret_, openai a anthropic.
- Našli jste dlouhý klíč Supabase, který začíná na eyJ? Je to token. Prostřední část dekódujte libovolným JWT dekodérem a přečtěte pole role. anon je v pořádku. service_role ne.
- U každého veřejného klíče zkontrolujte pravidla za ním. V Supabase musí být RLS zapnuté u každé tabulky. Ve Firebase nesmí být pravidlo, které všem dovolí číst a zapisovat.
Prompt pro váš AI builder
Zkopírujte tohle do Lovable, Bolt, Cursoru nebo Claude Code:
Zkontroluj v tomto projektu API klíče a tajné údaje, které se dostanou do prohlížeče.
Vypiš každý klíč použitý ve frontendovém kódu a každou proměnnou prostředí s veřejnou předponou jako NEXT_PUBLIC_ nebo VITE_.
U každého označ, jestli je záměrně veřejný (Stripe publishable, Supabase anon nebo publishable, Firebase config), nebo tajný (Stripe secret nebo restricted, Supabase service_role nebo secret, OpenAI, Anthropic nebo jiný poskytovatel AI).
Každý tajný klíč přesuň do funkce na serveru a tu funkci volej z frontendu.
Zkontroluj, že je Row Level Security zapnuté u každé tabulky v Supabase, a ukaž mi pravidla.
Nic jiného neměň. Na konci mi řekni, které klíče musím vyměnit.
Když už tajný klíč unikl
Nejdřív klíč vyměňte, uklízejte až potom. Smazat klíč z kódu nestačí. Byl veřejný a jeho kopie zůstávají v historii gitu a možná i v něčích logech.
OpenAI radí uniklý klíč okamžitě vyměnit na stránce API Keys. Stripe radí vyměnit ho v Dashboardu a nahradit ve vaší integraci. Pak nastavte limity. OpenAI doporučuje měsíční limity útraty s pevným vynucením a Anthropic uvádí, že jeho limity slouží jako pojistka proti uniklým klíčům. Limit únik nezastaví. Zastaví ale účet, aby nerostl donekonečna.
Co žádná kontrola zvenku nevidí
Můj nástroj vidí to, co váš web posílá do prohlížeče. Nevidí pravidla vaší databáze, kdo se může přihlásit, vaši platební logiku ani vaše soukromé API cesty.
Supabase anon key bez RLS proto zvenku vypadá úplně stejně jako ten s dokonalým RLS. Klíč je v obou případech v pořádku. Data ne. Na tuhle část se musí někdo podívat zevnitř projektu.
Krátce
Klíč ve vašem JavaScriptu není automaticky únik. Klíče publishable, anon a Firebase config jsou veřejné záměrně, takže zkontrolujte pravidla za nimi. Tajné klíče pro Stripe, Supabase service_role a poskytovatele AI musí zůstat na serveru. Pokud se dostaly do prohlížeče, vyměňte je ještě dnes.
Spusťte bezplatnou kontrolu: Website security check, jedna URL, bez registrace. Pokud jste našli tajný klíč nebo si nejste jistí, že pravidla vaší databáze drží, domluvte si bezplatný 20minutový hovor a podíváme se na to spolu.
Které klíče dal váš AI builder do frontendu?
Zdroje: vlastní spuštění Website security check na tomakadlec.com, 18. 11. 2026 · Stripe, API keys, ověřeno 18. 11. 2026 · Stripe, Best practices for managing secret API keys, ověřeno 18. 11. 2026 · Firebase, Learn about and manage API keys for Firebase, ověřeno 18. 11. 2026 · Stingrai, Supabase anon key: is it safe to expose? RLS and 2026 keys, ověřeno 18. 11. 2026 · ShipAnySaaS, Supabase service role key vs anon key, ověřeno 18. 11. 2026 · DEV Community, Is my Supabase anon key exposed?, ověřeno 18. 11. 2026 · OpenAI Help Center, Best practices for API key safety, ověřeno 18. 11. 2026 · OpenAI Help Center, Keeping your OpenAI account secure, ověřeno 18. 11. 2026 · Anthropic Support, API key best practices: keeping your keys safe and secure, ověřeno 18. 11. 2026.