Quelle clé de votre JavaScript est dangereuse ?
Une clé dans votre frontend n'est pas toujours une fuite. Lesquelles sont publiques, lesquelles mènent à une faille ou une facture, et comment vérifier.
Quelqu'un ouvre votre site, appuie sur F12 et trouve une clé dans votre JavaScript. Est-ce une faille ? Pas toujours.
Les outils de création par IA comme Lovable, Bolt, v0 ou Replit mettent souvent des clés dans le frontend. Certaines sont faites pour y être. D'autres donnent à un inconnu votre base de données, ou votre facture OpenAI. Vous devez savoir lesquelles.
Il y a deux jours, j'ai lancé mon propre Website security check sur mon propre site. Résultat : 6 avertissements, dont un était une erreur de mon outil. Je sais donc ce que l'on ressent quand un scanner vous crie dessus. Une bonne vérification doit vous dire ce qui est vraiment dangereux, pas seulement qu'elle a trouvé une longue chaîne de caractères.
Les clés publiques : faites pour être vues
Ces clés identifient votre application. Seules, elles ne donnent aucun pouvoir à personne.
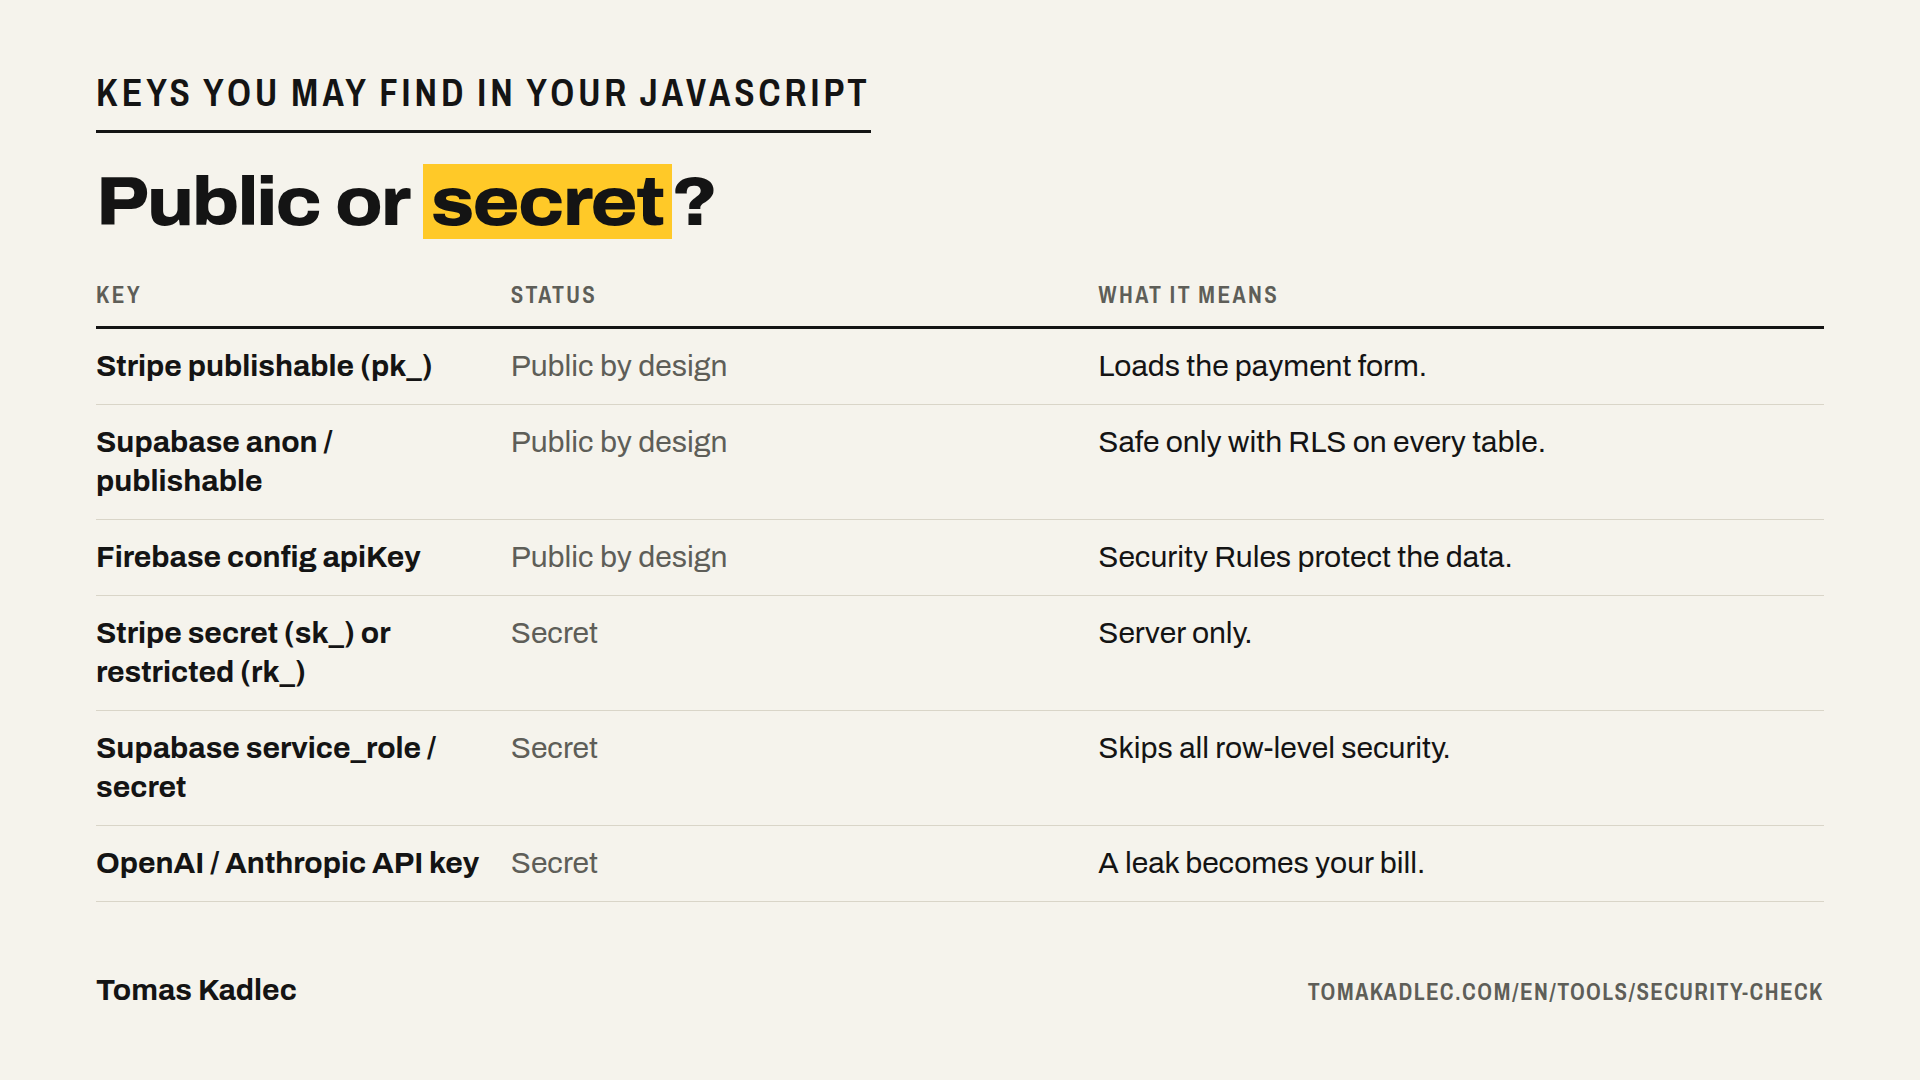
- Clé publiable Stripe, elle commence par pk_live ou pk_test. La documentation de Stripe la présente comme la clé que vous pouvez mettre dans le code frontend. Elle charge le formulaire de paiement.
- Clé anon Supabase, appelée clé publiable dans les nouveaux projets, elle commence par sb_publishable_. Elle est conçue pour se trouver dans le code du navigateur. Mais elle n'est sûre que si votre Row Level Security (RLS) l'est. Une table sans RLS peut être lue et modifiée par toute personne qui a la clé. Et toute personne qui ouvre votre site a la clé.
- Configuration Firebase, l'apiKey dans firebaseConfig. Selon Firebase, ces clés ne font qu'identifier votre projet. Vos données sont protégées par les Security Rules et App Check, pas par le fait de cacher la clé.
Si un scanner ne signale que celles-ci, vous n'avez pas laissé fuiter de secret. Mais vous avez encore du travail : vérifiez les règles qui se trouvent derrière.
Les clés secrètes : une faille ou une facture
- Clé secrète Stripe, elle commence par sk_live en mode production ou sk_test dans l'environnement de test. Stripe la décrit comme une clé aux permissions illimitées sur toutes les API Stripe. Les clés restreintes, qui commencent par rk_, restent elles aussi sur le serveur.
- Clé service_role Supabase, nouveau nom clé secrète, elle commence par sb_secret_. Elle ignore toutes les politiques RLS. Celui qui l'a peut lire, modifier et supprimer chaque ligne de votre base de données.
- Clés API OpenAI et Anthropic. OpenAI écrit qu'une clé dans un navigateur permet à des utilisateurs malveillants d'envoyer des requêtes en votre nom, ce qui peut entraîner des frais inattendus. C'est la partie facture. La fonction IA de votre application devient de l'IA gratuite pour quelqu'un d'autre, sur votre carte.
Il existe des filets de sécurité. OpenAI désactive les clés qu'il détecte sur l'internet public. Anthropic désactive les clés que GitHub trouve dans des dépôts publics. Stripe vous prévient et peut désactiver une clé secrète exposée. C'est bien, mais ne fondez pas votre sécurité sur quelqu'un d'autre qui rattrape votre erreur.
Une façon courante dont les secrets arrivent dans le navigateur : le nom de la variable. Dans Next.js, une variable qui commence par NEXT_PUBLIC_ est envoyée à chaque visiteur. Mettez une clé service_role derrière ce préfixe et vous avez publié votre clé maîtresse.
Vérifiez votre site en 10 minutes
- Lancez le Website security check gratuit sur votre URL. Il lit seulement ce que n'importe quel visiteur peut voir.
- Ouvrez votre site dans Chrome, appuyez sur F12, ouvrez Sources et cherchez dans tous les fichiers (Ctrl+Shift+F, sur Mac Cmd+Option+F) : sk_live, rk_live, service_role, sb_secret_, openai et anthropic.
- Vous avez trouvé une longue clé Supabase qui commence par eyJ ? C'est un jeton. Décodez la partie du milieu avec n'importe quel décodeur JWT et lisez le champ role. anon, c'est bon. service_role, non.
- Pour chaque clé publique, vérifiez les règles qui se trouvent derrière. Dans Supabase, la RLS doit être activée sur chaque table. Dans Firebase, aucune règle ne doit permettre à tout le monde de lire et d'écrire.
Le prompt pour votre outil de création par IA
Copiez ceci dans Lovable, Bolt, Cursor ou Claude Code :
Vérifie ce projet à la recherche de clés API et de secrets qui arrivent dans le navigateur.
Liste chaque clé utilisée dans le code frontend et chaque variable d'environnement avec un préfixe public comme NEXT_PUBLIC_ ou VITE_.
Marque chacune comme publique par conception (Stripe publishable, Supabase anon ou publishable, configuration Firebase) ou secrète (Stripe secret ou restricted, Supabase service_role ou secret, OpenAI, Anthropic ou tout autre fournisseur d'IA).
Déplace chaque secret dans une fonction côté serveur et appelle cette fonction depuis le frontend.
Vérifie que la Row Level Security est activée sur chaque table Supabase et montre-moi les politiques.
Ne modifie rien d'autre. À la fin, dis-moi quelles clés je dois renouveler.
Si une clé secrète est déjà partie en ligne
Renouvelez d'abord, nettoyez ensuite. Supprimer la clé de votre code ne suffit pas. Elle a été publique, et des copies restent dans votre historique git et peut-être dans les logs de quelqu'un.
OpenAI vous demande de renouveler immédiatement une clé divulguée depuis la page API Keys. Stripe vous demande de la renouveler dans le Dashboard et de la remplacer dans votre intégration. Ensuite, fixez des limites. OpenAI recommande des plafonds de dépenses mensuels appliqués strictement, et Anthropic indique que ses limites servent de garde-fou contre les clés divulguées. Une limite n'arrête pas la fuite. Elle empêche la facture de grimper sans fin.
Ce qu'aucune vérification externe ne peut voir
Mon outil voit ce que votre site envoie à un navigateur. Il ne voit pas les règles de votre base de données, qui peut se connecter, votre logique de paiement ni vos routes API privées.
Une clé anon Supabase sans RLS a donc exactement le même aspect vue de l'extérieur qu'une clé avec une RLS parfaite. Dans les deux cas, la clé ne pose pas de problème. Les données, si. Pour cette partie, il faut que quelqu'un regarde à l'intérieur du projet.
En résumé
Une clé dans votre JavaScript n'est pas automatiquement une fuite. Les clés publiables, anon et la configuration Firebase sont publiques par conception : vérifiez donc les règles qui se trouvent derrière. Les clés secrètes de Stripe, la clé service_role de Supabase et celles des fournisseurs d'IA doivent rester sur le serveur. Si elles sont arrivées dans le navigateur, renouvelez-les aujourd'hui.
Lancez la vérification gratuite : Website security check, une URL, sans inscription. Si vous avez trouvé une clé secrète ou si vous n'êtes pas sûr que les règles de votre base de données tiennent, réservez un appel gratuit de 20 minutes et nous regardons cela ensemble.
Quelles clés votre outil de création par IA a-t-il mises dans votre frontend ?
Sources : mon propre passage du Website security check sur tomakadlec.com, 18 novembre 2026 · Stripe, API keys, consulté le 18 novembre 2026 · Stripe, Best practices for managing secret API keys, consulté le 18 novembre 2026 · Firebase, Learn about and manage API keys for Firebase, consulté le 18 novembre 2026 · Stingrai, Supabase anon key: is it safe to expose? RLS and 2026 keys, consulté le 18 novembre 2026 · ShipAnySaaS, Supabase service role key vs anon key, consulté le 18 novembre 2026 · DEV Community, Is my Supabase anon key exposed?, consulté le 18 novembre 2026 · OpenAI Help Center, Best practices for API key safety, consulté le 18 novembre 2026 · OpenAI Help Center, Keeping your OpenAI account secure, consulté le 18 novembre 2026 · Anthropic Support, API key best practices: keeping your keys safe and secure, consulté le 18 novembre 2026.