Mein Sicherheitscheck auf meiner eigenen Website
Ich habe einen Sicherheitsscanner für KI-Websites gebaut. Zuerst schlug er bei mir an: 6 Warnungen, eine war ein Fehler des Tools, 30 Minuten zum Beheben.
Ich habe einen Sicherheitsscanner für Websites gebaut, die mit KI-Buildern wie Lovable, Bolt, v0, Cursor oder Claude Code entstehen. Die erste Website, bei der er anschlug, war meine.
Und eine der Warnungen war falsch. Mein eigenes Tool hat sich auf meiner eigenen Website geirrt. Ich zeige Ihnen beides.
6 Warnungen auf meiner eigenen Website
Am 18. November 2026 ging der Website-Sicherheitscheck auf tomakadlec.com in 5 Sprachen online. Der erste echte Lauf war auf tomakadlec.com selbst.
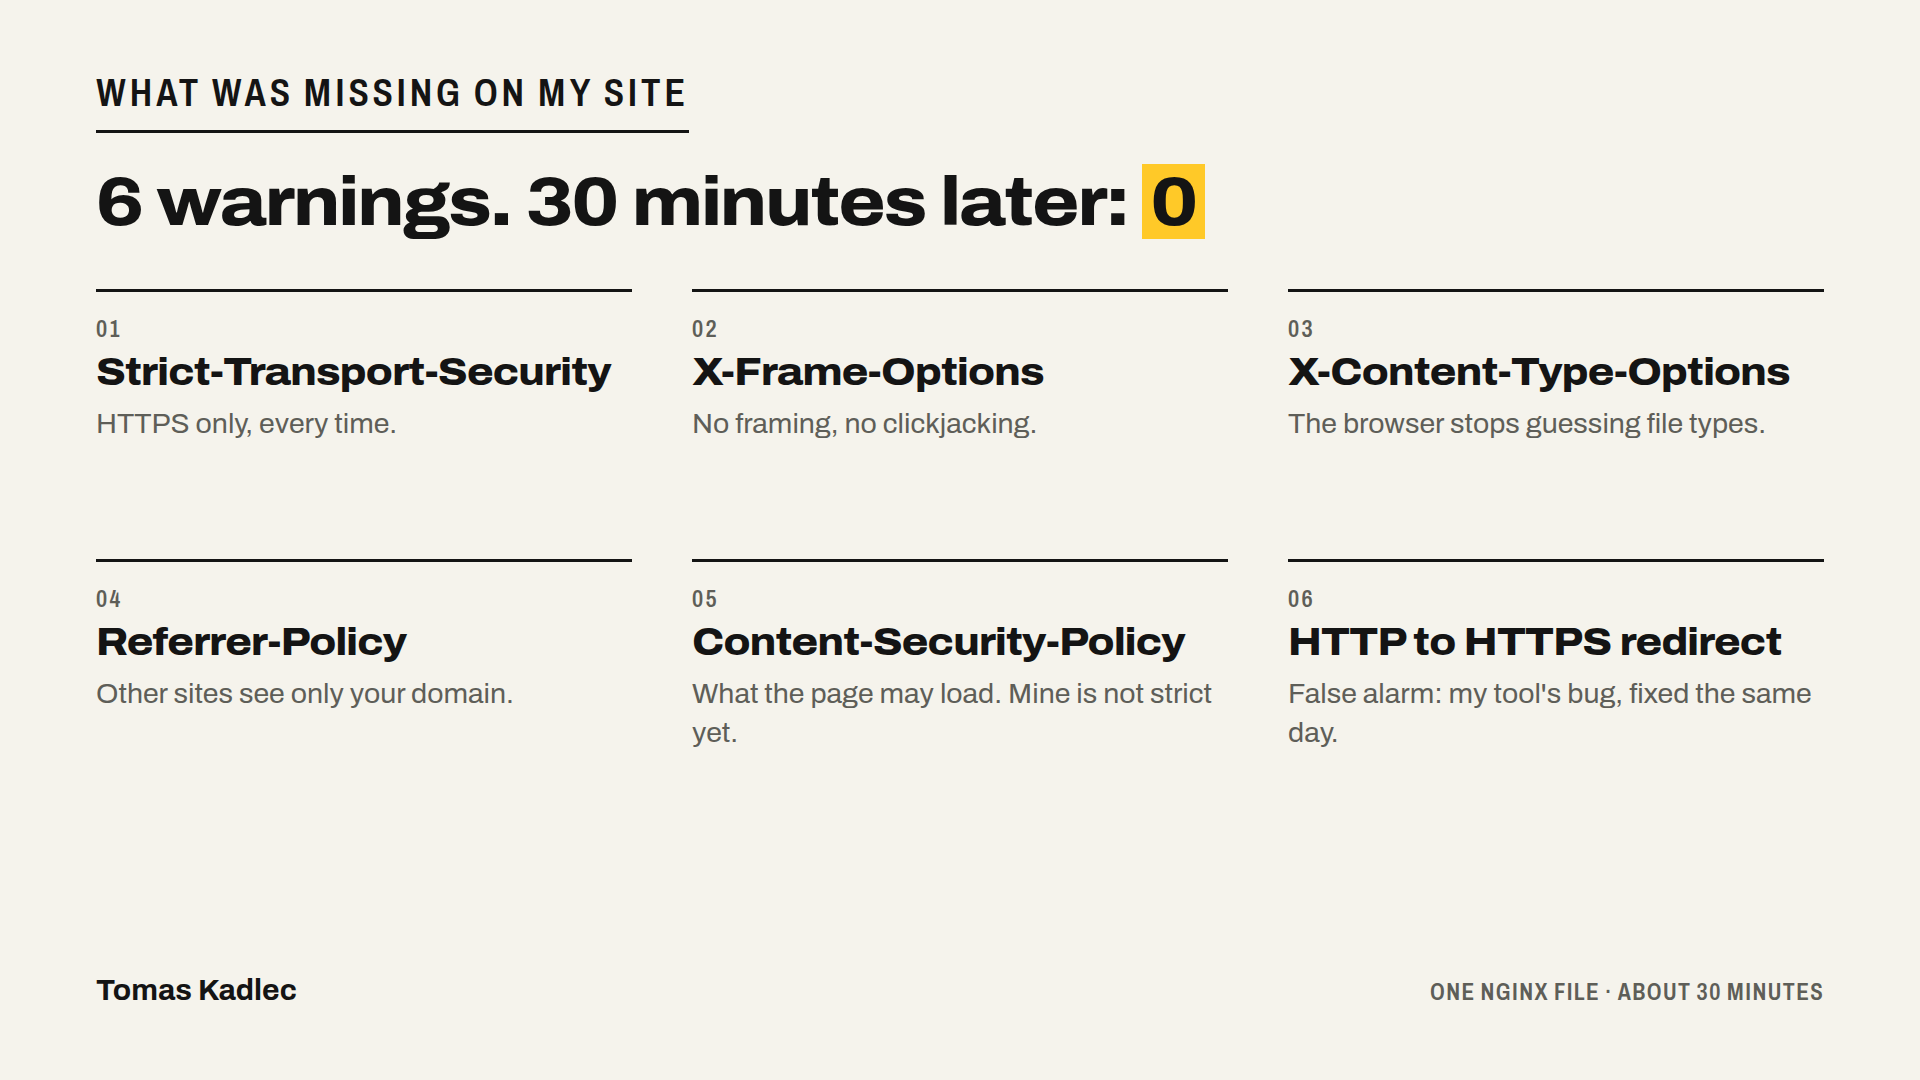
Das Ergebnis: 0 Launch-Blocker und 6 Warnungen.
- kein Content-Security-Policy
- kein Strict-Transport-Security (HSTS)
- kein X-Frame-Options (Clickjacking)
- kein X-Content-Type-Options
- keine Referrer-Policy
- HTTP leitet nicht auf HTTPS weiter
Es brannte nichts. Aber ich habe diese Website selbst gebaut, mit KI, und sie mit bloßem Auge geprüft. 5 kostenlose Schutzmechanismen fehlten, und ich habe es nicht bemerkt.
Die Warnung, die mein Fehler war
Die letzte Warnung war falsch. Mein Server schickte bereits eine 301-Weiterleitung von HTTP auf HTTPS. Das Tool folgte der ganzen Weiterleitungskette, sah am Ende den Status 200 und nie die 301. Es meldete also ein Problem, das es nicht gab.
Ich habe das Tool noch am selben Nachmittag korrigiert. Jetzt schaut es nur auf die erste Antwort. Alle, die den Check nutzen, bekommen diese Korrektur.
Was ich daraus mitnehme: Ein Scanner ist eine zweite Meinung, kein Richter. Wenn ein Ergebnis falsch aussieht, prüfen Sie es von Hand und sagen Sie es der Person, die das Tool gebaut hat.
Die 5 Header und was jeder blockiert
Security-Header sind kurze Zeilen, die Ihr Server mit jeder Seite mitschickt. Der Browser liest sie und schaltet Schutzmechanismen ein. Hier steht in einfachen Worten, was jeder davon tut.
- Strict-Transport-Security (HSTS). Sagt dem Browser, dass er für Ihre Domain nur HTTPS nutzen und jeden späteren HTTP-Versuch auf HTTPS umstellen soll. Eine Schwachstelle hat er: Er wirkt erst, nachdem der Browser einmal sicher auf der Seite war und den Header bekommen hat. Schicken Sie ihn mit den HTTPS-Antworten, nicht mit der HTTP-Weiterleitung.
- X-Frame-Options. Verhindert, dass andere Websites Ihre Seite in einem Frame laden. Das blockiert Clickjacking: Ein Angreifer versteckt Ihre Seite unter einer unsichtbaren Ebene und bringt Besucher dazu, darauf zu klicken. Die moderne Variante ist die CSP-Regel frame-ancestors. MDN empfiehlt, beides zu setzen.
- X-Content-Type-Options: nosniff. Der Browser muss dem Dateityp vertrauen, den Ihr Server angibt, und darf nicht mehr raten. Ein Skript oder Stylesheet mit falschem Typ wird blockiert.
- Referrer-Policy. Steuert, wie viel von Ihrer URL an andere Websites geht, wenn ein Besucher wegklickt. Mit strict-origin-when-cross-origin bekommen andere Websites nur Ihre Domain, nicht den ganzen Pfad. Das ist wichtig, wenn Ihre URLs IDs oder Tokens enthalten.
- Content-Security-Policy (CSP). Sagt dem Browser, welche Ressourcen die Seite laden darf. Eine gute CSP macht es eingeschleusten Skripten viel schwerer, ausgeführt zu werden.
Eine Konfigurationsdatei, 30 Minuten
Meine Website läuft hinter nginx. Alle 5 Korrekturen kamen in eine einzige nginx-Konfigurationsdatei. Ich habe sie über mein Deploy-Skript eingebaut, das die Header nach jedem Deploy automatisch prüft. Das hat etwa 30 Minuten gedauert. Bei der Gelegenheit habe ich auch eine Permissions-Policy ergänzt.
Zwei nginx-Details, die Sie Stunden kosten können. Erstens: Setzen Sie „always“ ans Ende jeder add_header-Zeile, damit nginx den Header bei jedem Statuscode schickt. Zweitens: Wenn ein location-Block ein eigenes add_header hat, ersetzt es alle Header aus dem übergeordneten Block. Dann fehlen Ihre Header auf diesem Pfad, und Sie sehen es nicht.
Der ehrliche Teil: Meine CSP ist nicht streng
Eine strenge CSP würde meine Website kaputt machen. Sie würde die Werbe- und Analytics-Tags blockieren, die nach Einwilligung laden (Google, Meta, LinkedIn, TikTok, X, Microsoft, Pinterest, Reddit, Seznam), und auch die Inline-Skripte, die Next.js in die Seite schreibt.
Also habe ich einen Kompromiss live gestellt. Meine CSP blockiert das Einbetten durch andere Websites, Plugins, Tricks mit dem base-Tag sowie Skripte und Formulare über einfaches HTTP. Sie erlaubt aber weiterhin HTTPS-Skripte, Inline-Skripte und eval.
Ich tue nicht so, als wäre das stark. MDN schreibt, dass erlaubte Inline-Skripte und eval einen großen Teil des Nutzens einer CSP zunichtemachen. MDN schreibt aber auch, dass eine schwächere CSP mit Allowlist viel besser ist als gar keine. Da stehe ich heute. Der nächste Schritt sind Hashes für die Inline-Skripte und eine Liste erlaubter Hosts.
Wenn Sie Anzeigen schalten, betrifft dieser Kompromiss auch Sie. Eine strenge CSP, kopiert aus einem Blogartikel, kann Ihr Conversion-Tracking unbemerkt stoppen. Testen Sie sie zuerst im Report-Only-Modus: Der Browser meldet, was er blockieren würde, blockiert aber nichts.
Nach der Korrektur habe ich denselben Check noch einmal laufen lassen. 0 Warnungen.
Was kein Scan von außen sieht
Header sind der einfache Teil. Von außen sieht mein Tool weder Ihre Datenbankregeln noch, wer sich einloggen kann, Ihre Zahlungslogik oder Ihre privaten API-Routen. Genau dort verlieren mit KI gebaute Apps meistens Daten oder Geld. Die nächsten Artikel dieser Reihe behandeln das, zuerst mit der Frage, welche Schlüssel in Ihrem JavaScript gefährlich sind.
Ein Prompt für Ihren KI-Builder
Kopieren Sie das in Lovable, Bolt, Cursor oder Claude Code:
Füge jeder Antwort meiner Website Security-Header hinzu, auch den Fehlerseiten: Strict-Transport-Security (nur bei HTTPS-Antworten), X-Frame-Options DENY, X-Content-Type-Options nosniff, Referrer-Policy strict-origin-when-cross-origin, eine Permissions-Policy, die Funktionen abschaltet, die wir nicht nutzen, und eine Content-Security-Policy.
Bevor du die CSP schreibst, liste jedes externe Skript, jeden Tracking-Tag und jedes Inline-Skript auf, das die Website nutzt, auch Analytics- und Werbe-Tags. Starte die CSP als Content-Security-Policy-Report-Only, damit nichts kaputtgeht, und sag mir, was sie blockieren würde.
Zeig mir, welche Datei du geändert hast und wie ich die Header selbst im Browser prüfen kann.
Prüfen Sie Ihre Website
Lassen Sie den kostenlosen Website-Sicherheitscheck auf Ihrer Website laufen. Fügen Sie eine beliebige URL ein. Der passive Check liest nur, was Ihre Website allen zeigt. Aktive Tests auf XSS und SQL-Injection laufen erst, wenn Sie mit einem DNS-TXT-Eintrag oder einer Datei nachweisen, dass Ihnen die Domain gehört.
Wenn Sie Warnungen bekommen und ein zweites Paar Augen wollen, buchen Sie ein kostenloses 20-Minuten-Gespräch.
Wie viele Warnungen erwarten Sie auf Ihrer eigenen Website?
Quellen: eigener Lauf des Website-Sicherheitschecks auf tomakadlec.com, 18. November 2026 (6 Warnungen vorher, 0 nachher) · MDN, Strict-Transport-Security header, abgerufen am 18. November 2026 · MDN, Clickjacking, abgerufen am 18. November 2026 · CentralCSP, X-Frame-Options: DENY vs SAMEORIGIN, abgerufen am 18. November 2026 · MDN, X-Content-Type-Options header, abgerufen am 18. November 2026 · MDN, Referrer-Policy header, abgerufen am 18. November 2026 · MDN, Content-Security-Policy header, abgerufen am 18. November 2026 · MDN, Content Security Policy guide, abgerufen am 18. November 2026 · MDN, CSP implementation, abgerufen am 18. November 2026 · Wikipedia, Content Security Policy, abgerufen am 18. November 2026 · content-security-policy.com, CSP headers on nginx, abgerufen am 18. November 2026 · DefenceLab, Nginx security headers, abgerufen am 18. November 2026.