J'ai lancé mon contrôle de sécurité sur mon propre site
J'ai créé un scanner de sécurité pour sites faits avec l'IA. Premier site signalé : le mien. 6 alertes, dont une fausse, corrigées en 30 minutes.
J'ai créé un scanner de sécurité pour les sites faits avec des outils d'IA comme Lovable, Bolt, v0, Cursor ou Claude Code. Le premier site qu'il a signalé, c'était le mien.
Et l'une des alertes était fausse. Mon propre outil s'est trompé sur mon propre site. Je vous montre les deux.
6 alertes sur mon propre site
Le 18 novembre 2026, le Website security check a été mis en ligne sur tomakadlec.com en 5 langues. Le premier vrai test a porté sur tomakadlec.com lui-même.
Résultat : 0 problème bloquant pour la mise en ligne et 6 alertes.
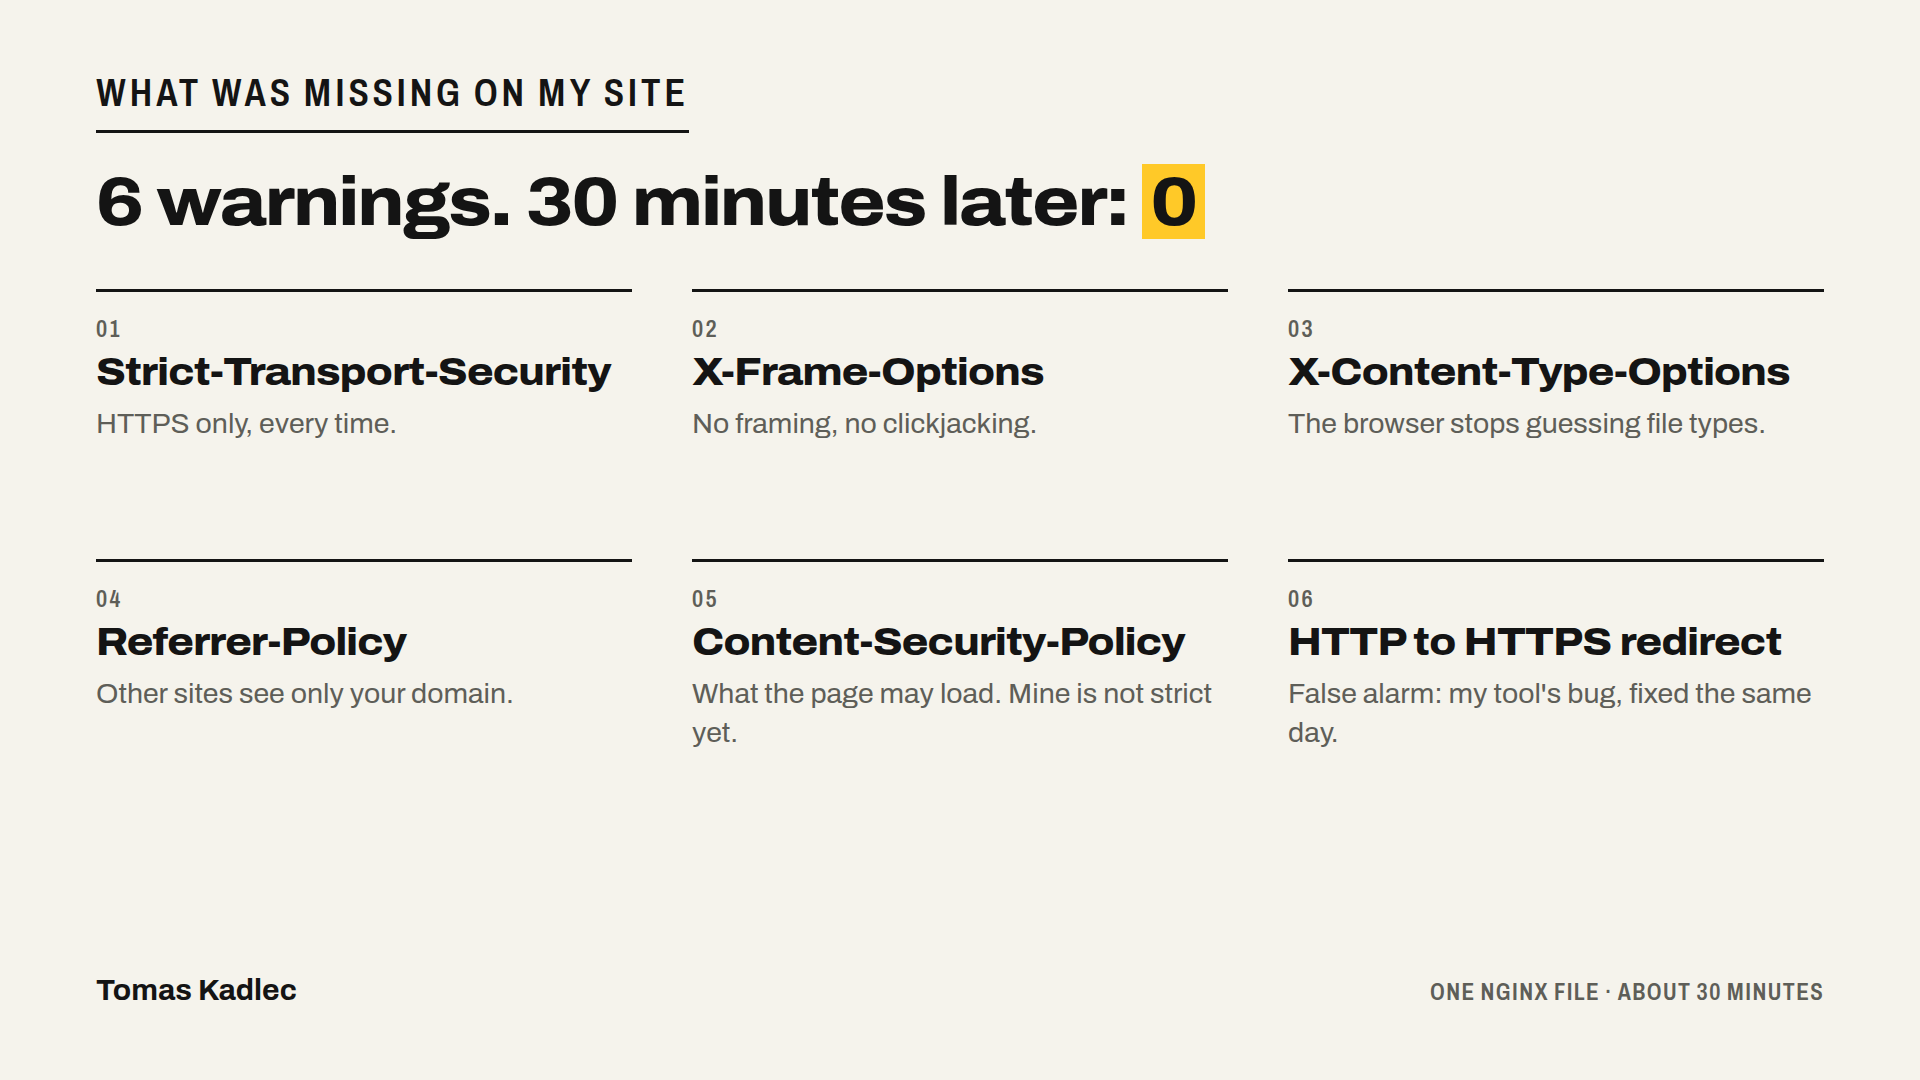
- pas de Content-Security-Policy
- pas de Strict-Transport-Security (HSTS)
- pas de X-Frame-Options (clickjacking)
- pas de X-Content-Type-Options
- pas de Referrer-Policy
- HTTP ne redirige pas vers HTTPS
Rien de grave. Mais j'ai construit ce site moi-même, avec l'IA, et je l'ai vérifié à l'œil. 5 protections gratuites manquaient et je ne l'avais pas remarqué.
L'alerte qui venait de mon erreur
La dernière alerte était fausse. Mon serveur envoyait déjà une redirection 301 de HTTP vers HTTPS. L'outil suivait toute la chaîne de redirections, voyait le 200 final et ne voyait jamais le 301. Il signalait donc un problème qui n'existait pas.
J'ai corrigé l'outil l'après-midi même. Maintenant, il ne regarde que la première réponse. Tous ceux qui utilisent le contrôle profitent de cette correction.
Ce que j'en retiens : un scanner est un deuxième avis, pas un juge. Si un résultat vous paraît faux, vérifiez-le à la main et prévenez la personne qui a créé l'outil.
Les 5 en-têtes et ce que chacun bloque
Les en-têtes de sécurité sont de courtes lignes que votre serveur envoie avec chaque page. Le navigateur les lit et active des protections. Voici ce que fait chacun, en termes simples.
- Strict-Transport-Security (HSTS). Indique au navigateur de n'utiliser que HTTPS pour votre domaine et de passer en HTTPS toute tentative ultérieure en HTTP. Il a un point faible : il ne fonctionne qu'après une première visite sécurisée où le navigateur a reçu l'en-tête. Envoyez-le sur les réponses HTTPS, pas sur la redirection HTTP.
- X-Frame-Options. Empêche d'autres sites de charger votre page dans un cadre. Cela bloque le clickjacking, où un attaquant cache votre page sous une couche invisible et pousse un visiteur à cliquer. La version moderne est la règle CSP frame-ancestors. MDN recommande de définir les deux.
- X-Content-Type-Options: nosniff. Le navigateur doit faire confiance au type de fichier déclaré par votre serveur et arrêter de deviner. Un script ou une feuille de style servis avec le mauvais type sont bloqués.
- Referrer-Policy. Contrôle quelle part de votre URL est transmise à d'autres sites quand un visiteur clique vers l'extérieur. Avec strict-origin-when-cross-origin, les autres sites ne reçoivent que votre domaine, pas le chemin complet. C'est important si vos URL contiennent des identifiants ou des jetons.
- Content-Security-Policy (CSP). Indique au navigateur quelles ressources la page a le droit de charger. Une bonne CSP rend l'exécution de scripts injectés beaucoup plus difficile.
Un fichier de configuration, 30 minutes
Mon site tourne derrière nginx. Les 5 corrections sont allées dans un seul fichier de configuration nginx. Je les ai ajoutées via mon script de déploiement, qui vérifie automatiquement les en-têtes après chaque déploiement. Cela m'a pris environ 30 minutes. J'en ai profité pour ajouter aussi Permissions-Policy.
Deux détails nginx qui peuvent vous coûter des heures. D'abord, mettez « always » à la fin de chaque ligne add_header, pour que nginx envoie l'en-tête avec tous les codes de réponse. Ensuite, si un bloc location a son propre add_header, celui-ci remplace tous les en-têtes du bloc parent. Vos en-têtes disparaissent alors sur ce chemin, sans que vous le voyiez.
La partie honnête : ma CSP n'est pas stricte
Une CSP stricte casserait mon site. Elle bloquerait les balises publicitaires et analytiques soumises au consentement (Google, Meta, LinkedIn, TikTok, X, Microsoft, Pinterest, Reddit, Seznam) et les scripts inline que Next.js place dans la page.
J'ai donc mis en ligne un compromis. Ma CSP bloque l'affichage dans un cadre par d'autres sites, les plugins, les astuces avec la balise base, ainsi que les scripts et formulaires en HTTP simple. Elle autorise encore les scripts HTTPS, les scripts inline et eval.
Je ne vais pas prétendre que c'est solide. MDN indique qu'autoriser les scripts inline et eval enlève une grande partie de l'intérêt d'une CSP. MDN dit aussi qu'une CSP plus faible, basée sur une liste d'autorisations, vaut beaucoup mieux que rien du tout. C'est là que j'en suis aujourd'hui. La prochaine étape : des hashes pour les scripts inline et une liste d'hôtes autorisés.
Si vous diffusez de la publicité, ce compromis vous concerne aussi. Une CSP stricte copiée d'un article de blog peut arrêter votre suivi des conversions sans bruit. Testez-la d'abord en mode Report-Only : le navigateur signale ce qu'il bloquerait, mais ne bloque rien.
Après la correction, j'ai relancé le même contrôle. 0 alerte.
Ce qu'aucun scan externe ne peut voir
Les en-têtes sont la partie facile. De l'extérieur, mon outil ne voit ni les règles de votre base de données, ni qui peut se connecter, ni votre logique de paiement, ni vos routes d'API privées. C'est là que les applications créées avec l'IA laissent le plus souvent fuir des données ou de l'argent. Les prochains articles de cette série traitent ce sujet, en commençant par les clés de votre JavaScript qui sont dangereuses.
Un prompt pour votre outil d'IA
Copiez ceci dans Lovable, Bolt, Cursor ou Claude Code :
Ajoute des en-têtes de sécurité à chaque réponse de mon site, y compris les pages d'erreur : Strict-Transport-Security (uniquement sur les réponses HTTPS), X-Frame-Options DENY, X-Content-Type-Options nosniff, Referrer-Policy strict-origin-when-cross-origin, une Permissions-Policy qui désactive les fonctions que nous n'utilisons pas, et une Content-Security-Policy.
Avant d'écrire la CSP, liste tous les scripts externes, balises de suivi et scripts inline utilisés par le site, y compris les balises analytiques et publicitaires. Commence la CSP en Content-Security-Policy-Report-Only pour que rien ne casse, et dis-moi ce qu'elle bloquerait.
Montre-moi quel fichier tu as modifié et comment je peux vérifier moi-même les en-têtes dans le navigateur.
Lancez-le sur votre site
Lancez le Website security check gratuit sur votre site. Collez n'importe quelle URL. Le contrôle passif ne lit que ce que votre site montre à tout le monde. Les tests actifs XSS et injection SQL ne s'exécutent qu'après que vous avez prouvé que le domaine vous appartient, avec un enregistrement DNS TXT ou un fichier.
Si vous obtenez des alertes et voulez un deuxième regard, réservez un appel gratuit de 20 minutes.
Combien d'alertes attendez-vous sur votre propre site ?
Sources : test personnel du Website security check sur tomakadlec.com, 18 novembre 2026 (6 alertes avant, 0 après) · MDN, Strict-Transport-Security header, consulté le 18 novembre 2026 · MDN, Clickjacking, consulté le 18 novembre 2026 · CentralCSP, X-Frame-Options: DENY vs SAMEORIGIN, consulté le 18 novembre 2026 · MDN, X-Content-Type-Options header, consulté le 18 novembre 2026 · MDN, Referrer-Policy header, consulté le 18 novembre 2026 · MDN, Content-Security-Policy header, consulté le 18 novembre 2026 · MDN, Content Security Policy guide, consulté le 18 novembre 2026 · MDN, CSP implementation, consulté le 18 novembre 2026 · Wikipedia, Content Security Policy, consulté le 18 novembre 2026 · content-security-policy.com, CSP headers on nginx, consulté le 18 novembre 2026 · DefenceLab, Nginx security headers, consulté le 18 novembre 2026.