Pustil jsem svou bezpečnostní kontrolu na vlastní web
Postavil jsem bezpečnostní skener pro weby tvořené AI. První web, který označil, byl můj. 6 varování, jedno byla chyba mého nástroje, oprava za 30 minut.
Postavil jsem bezpečnostní skener pro weby vytvořené v AI nástrojích jako Lovable, Bolt, v0, Cursor nebo Claude Code. První web, který označil, byl můj.
A jedno z varování bylo špatně. Můj vlastní nástroj udělal chybu na mém vlastním webu. Ukážu vám obojí.
6 varování na mém vlastním webu
Dne 18. listopadu 2026 se na tomakadlec.com spustil Website security check v 5 jazycích. První ostrý běh proběhl přímo na tomakadlec.com.
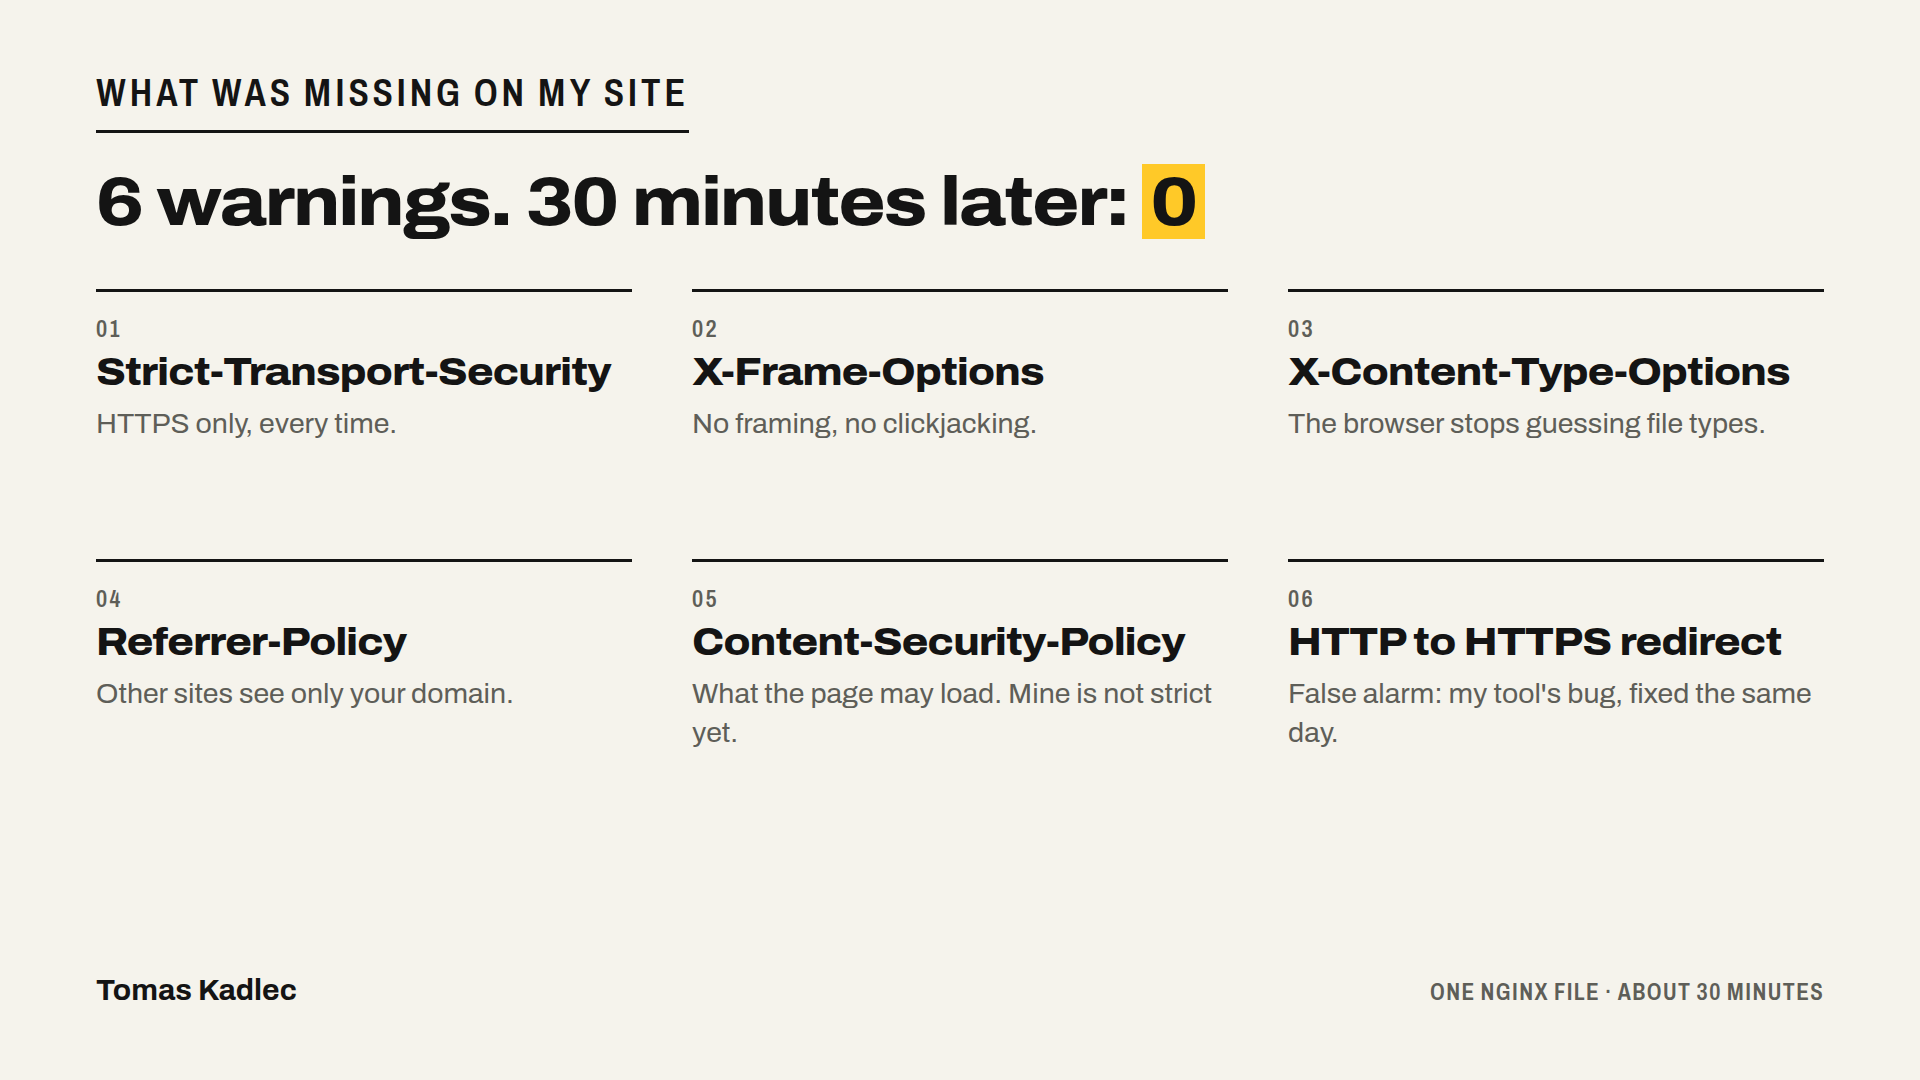
Výsledek: 0 problémů, které by bránily spuštění webu, a 6 varování.
- chybí Content-Security-Policy
- chybí Strict-Transport-Security (HSTS)
- chybí X-Frame-Options (clickjacking)
- chybí X-Content-Type-Options
- chybí Referrer-Policy
- HTTP nepřesměrovává na HTTPS
Nic nehořelo. Jenže tenhle web jsem postavil sám, s AI, a kontroloval ho jen očima. Chybělo 5 ochran, které nic nestojí, a já si toho nevšiml.
Varování, které bylo mou chybou
Poslední varování bylo falešné. Můj server už posílal přesměrování 301 z HTTP na HTTPS. Nástroj prošel celý řetězec přesměrování, uviděl konečnou odpověď 200 a 301 vůbec neviděl. Nahlásil tedy problém, který neexistoval.
Nástroj jsem opravil ještě to odpoledne. Teď se dívá jen na první odpověď. Tuhle opravu dostane každý, kdo kontrolu používá.
Co si z toho beru: skener je druhý názor, ne soudce. Když výsledek vypadá špatně, ověřte ho ručně a dejte vědět tomu, kdo nástroj postavil.
5 hlaviček a co každá blokuje
Bezpečnostní hlavičky jsou krátké řádky, které server posílá s každou stránkou. Prohlížeč je přečte a podle nich zapne ochrany. Tady je, co každá dělá, jednoduše řečeno.
- Strict-Transport-Security (HSTS). Říká prohlížeči, ať pro vaši doménu používá jen HTTPS a každý další pokus o HTTP převede na HTTPS. Má jedno slabé místo: funguje až poté, co prohlížeč jednou navštíví web bezpečně a hlavičku dostane. Posílejte ji v odpovědích přes HTTPS, ne v přesměrování z HTTP.
- X-Frame-Options. Zabrání jiným webům načíst vaši stránku do rámu. Blokuje tím clickjacking, kdy útočník schová vaši stránku pod neviditelnou vrstvu a podvodem přiměje návštěvníka kliknout. Moderní verzí je pravidlo CSP frame-ancestors. MDN doporučuje nastavit obojí.
- X-Content-Type-Options: nosniff. Prohlížeč musí věřit typu souboru, který server deklaruje, a přestat hádat. Skript nebo styl poslaný se špatným typem se zablokuje.
- Referrer-Policy. Určuje, kolik z vaší URL se dostane na jiné weby, když návštěvník odklikne pryč. S hodnotou strict-origin-when-cross-origin dostanou jiné weby jen vaši doménu, ne celou cestu. Na tom záleží, pokud vaše URL nesou ID nebo tokeny.
- Content-Security-Policy (CSP). Říká prohlížeči, které zdroje smí stránka načíst. Dobrá CSP výrazně ztíží spuštění podstrčených skriptů.
Jeden konfigurační soubor, 30 minut
Můj web běží za nginx. Všech 5 oprav šlo do jednoho konfiguračního souboru nginx. Přidal jsem je přes svůj deploy skript, který po každém nasazení hlavičky automaticky zkontroluje. Trvalo to asi 30 minut. Když už jsem byl u toho, přidal jsem i Permissions-Policy.
Dva detaily v nginx, které vás můžou stát hodiny. Zaprvé dejte na konec každého řádku add_header „always“, aby nginx posílal hlavičku u každého kódu odpovědi. Zadruhé, pokud má jeden blok location vlastní add_header, nahradí všechny hlavičky z nadřazeného bloku. Na té cestě pak hlavičky zmizí a vy to nevidíte.
Upřímná část: moje CSP není přísná
Přísná CSP by mi web rozbila. Zablokovala by reklamní a analytické tagy, které běží po udělení souhlasu (Google, Meta, LinkedIn, TikTok, X, Microsoft, Pinterest, Reddit, Seznam), a inline skripty, které do stránky vkládá Next.js.
Nasadil jsem tedy kompromis. Moje CSP blokuje vkládání stránky do rámů na cizích webech, pluginy, triky s tagem base a skripty a formuláře přes nešifrované HTTP. Pořád ale povoluje skripty přes HTTPS, inline skripty i eval.
Nebudu předstírat, že je to silné. MDN píše, že povolení inline skriptů a eval z velké části maří smysl CSP. MDN ale taky píše, že slabší CSP se seznamem povolených zdrojů je mnohem lepší než žádná. Tam jsem dnes. Dalším krokem jsou hashe pro inline skripty a seznam povolených hostů.
Pokud spouštíte reklamy, tenhle kompromis řešíte taky. Přísná CSP zkopírovaná z blogového článku vám může potichu zastavit měření konverzí. Nejdřív ji otestujte v režimu Report-Only: prohlížeč nahlásí, co by zablokoval, ale nezablokuje nic.
Po opravě jsem stejnou kontrolu spustil znovu. 0 varování.
Co žádný sken zvenku nevidí
Hlavičky jsou ta snadná část. Zvenku můj nástroj nevidí pravidla vaší databáze, kdo se může přihlásit, logiku plateb ani soukromé API routy. Právě tudy aplikacím postaveným s AI obvykle unikají data nebo peníze. Tomu se věnují další články této série, počínaje tím, které klíče ve vašem JavaScriptu jsou nebezpečné.
Prompt pro váš AI builder
Zkopírujte tohle do Lovable, Bolt, Cursor nebo Claude Code:
Přidejte bezpečnostní hlavičky ke každé odpovědi mého webu, včetně chybových stránek: Strict-Transport-Security (jen v odpovědích přes HTTPS), X-Frame-Options DENY, X-Content-Type-Options nosniff, Referrer-Policy strict-origin-when-cross-origin, Permissions-Policy, která vypne funkce, jež nepoužíváme, a Content-Security-Policy.
Než napíšete CSP, vypište každý externí skript, měřicí tag a inline skript, který web používá, včetně analytických a reklamních tagů. CSP začněte jako Content-Security-Policy-Report-Only, aby se nic nerozbilo, a řekněte mi, co by blokovala.
Ukažte mi, který soubor jste změnili a jak si hlavičky můžu sám zkontrolovat v prohlížeči.
Vyzkoušejte to na svém webu
Spusťte na svém webu bezplatný Website security check. Vložte libovolnou URL. Pasivní kontrola čte jen to, co váš web ukazuje všem. Aktivní testy na XSS a SQL injection běží až poté, co prokážete, že doménu vlastníte, a to záznamem DNS TXT nebo souborem.
Pokud dostanete varování a chcete, aby se na to podíval ještě někdo další, domluvte si bezplatný 20minutový hovor.
Kolik varování čekáte na svém webu?
Zdroje: vlastní spuštění Website security check na tomakadlec.com, 18. 11. 2026 (6 varování před opravou, 0 po ní) · MDN, Strict-Transport-Security header, ověřeno 18. 11. 2026 · MDN, Clickjacking, ověřeno 18. 11. 2026 · CentralCSP, X-Frame-Options: DENY vs SAMEORIGIN, ověřeno 18. 11. 2026 · MDN, X-Content-Type-Options header, ověřeno 18. 11. 2026 · MDN, Referrer-Policy header, ověřeno 18. 11. 2026 · MDN, Content-Security-Policy header, ověřeno 18. 11. 2026 · MDN, Content Security Policy guide, ověřeno 18. 11. 2026 · MDN, CSP implementation, ověřeno 18. 11. 2026 · Wikipedia, Content Security Policy, ověřeno 18. 11. 2026 · content-security-policy.com, CSP headers on nginx, ověřeno 18. 11. 2026 · DefenceLab, Nginx security headers, ověřeno 18. 11. 2026.