Pasé mi análisis de seguridad por mi propia web
Creé un escáner de seguridad para webs hechas con IA. La primera que marcó fue la mía: 6 avisos, uno era fallo de mi herramienta, 30 minutos de arreglo.
Creé un escáner de seguridad para webs hechas con constructores de IA como Lovable, Bolt, v0, Cursor o Claude Code. La primera web que marcó fue la mía.
Y uno de los avisos era falso. Mi propia herramienta se equivocó con mi propia web. Le enseño las dos cosas.
6 avisos en mi propia web
El 18 de noviembre de 2026 el análisis de seguridad web se publicó en tomakadlec.com en 5 idiomas. La primera prueba real fue sobre la propia tomakadlec.com.
El resultado: 0 bloqueos para el lanzamiento y 6 avisos.
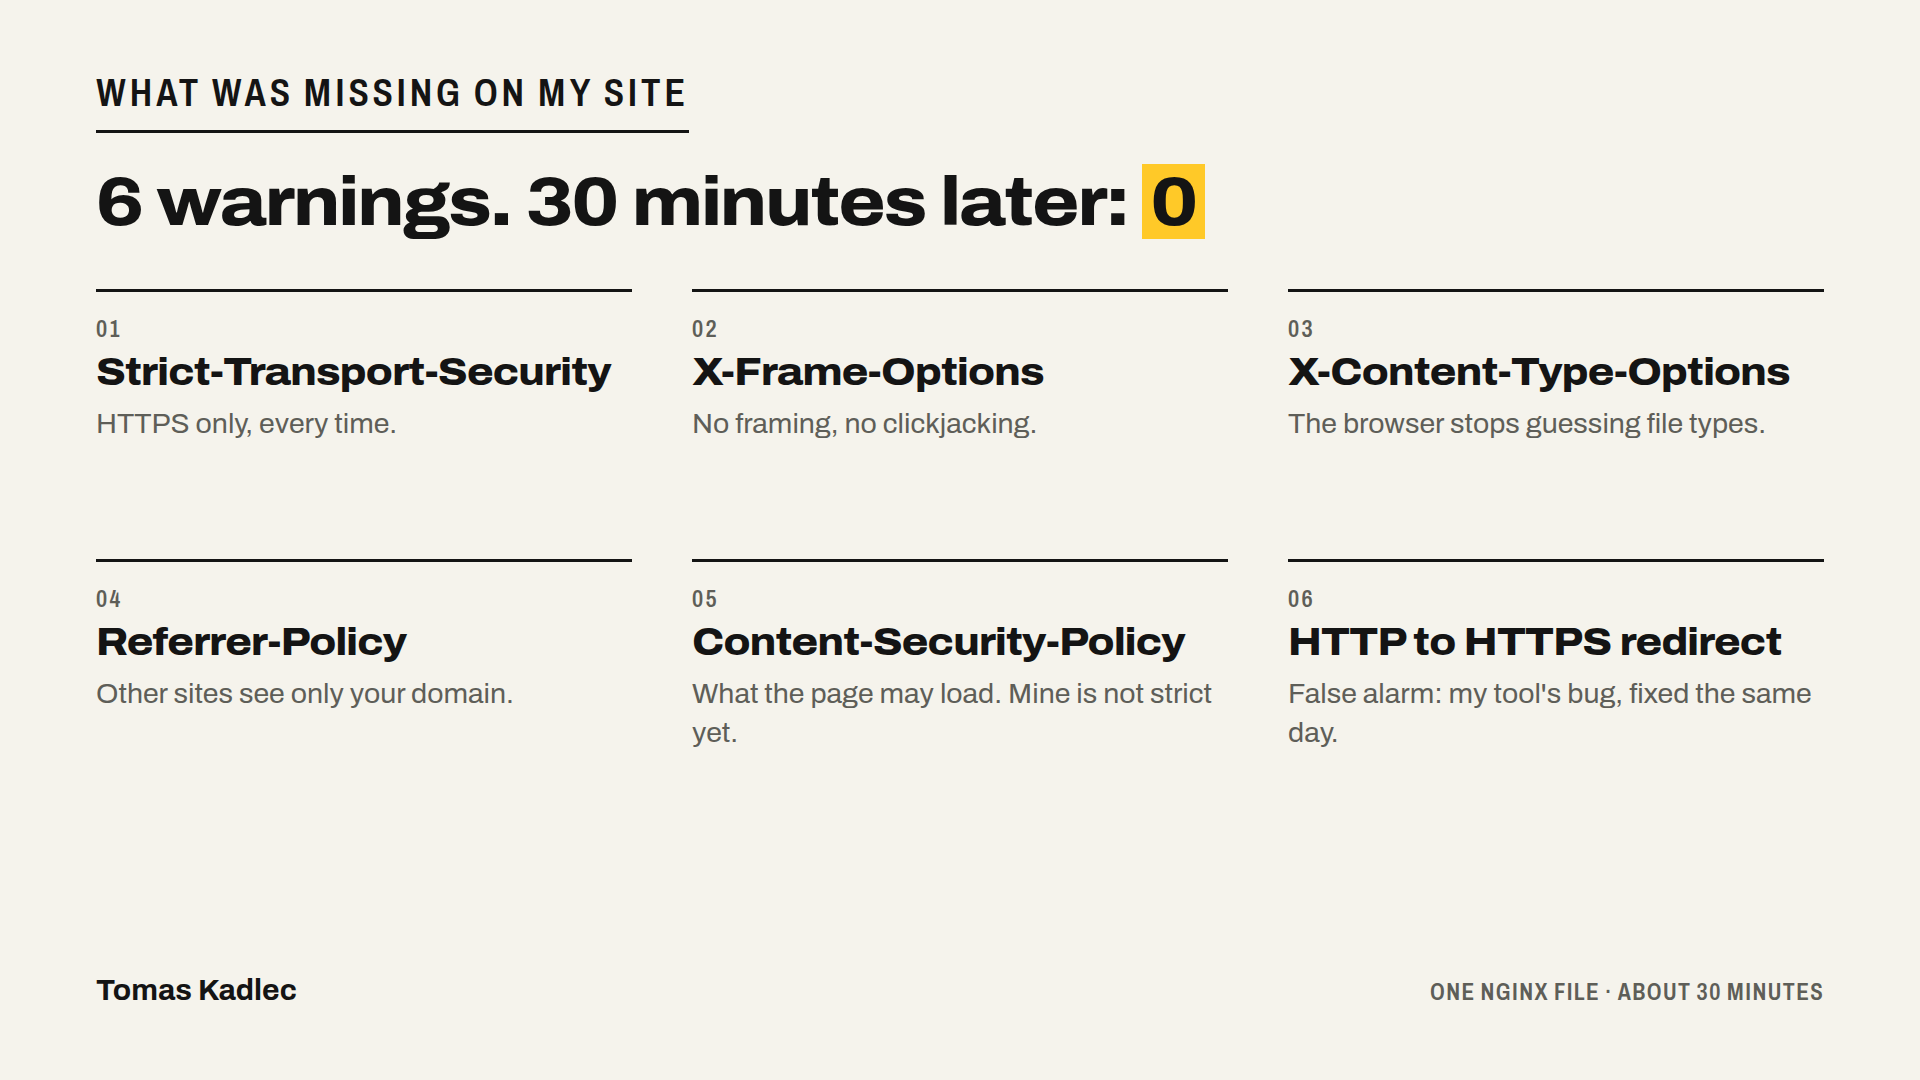
- sin Content-Security-Policy
- sin Strict-Transport-Security (HSTS)
- sin X-Frame-Options (clickjacking)
- sin X-Content-Type-Options
- sin Referrer-Policy
- HTTP no redirige a HTTPS
No había nada en llamas. Pero esta web la construí yo mismo, con IA, y la revisé a ojo. Faltaban 5 protecciones gratuitas y no me di cuenta.
El aviso que fue error mío
El último aviso era falso. Mi servidor ya enviaba una redirección 301 de HTTP a HTTPS. La herramienta siguió toda la cadena de redirecciones, vio el 200 final y nunca vio el 301. Así que informó de un problema que no existía.
Corregí la herramienta esa misma tarde. Ahora solo mira la primera respuesta. Todo el que use el análisis recibe esa corrección.
Lo que saqué de esto: un escáner es una segunda opinión, no un juez. Si un resultado parece incorrecto, compruébelo a mano y avise a quien creó la herramienta.
Las 5 cabeceras y qué bloquea cada una
Las cabeceras de seguridad son líneas cortas que su servidor envía con cada página. El navegador las lee y activa protecciones. Esto es lo que hace cada una, en palabras sencillas.
- Strict-Transport-Security (HSTS). Indica al navegador que use solo HTTPS para su dominio y que convierta a HTTPS cualquier intento posterior por HTTP. Tiene un punto débil: solo funciona después de que el navegador haya hecho una visita segura y haya recibido la cabecera. Envíela en las respuestas HTTPS, no en la redirección HTTP.
- X-Frame-Options. Impide que otras webs carguen su página dentro de un marco. Así se bloquea el clickjacking, en el que un atacante esconde su página bajo una capa invisible y engaña al visitante para que haga clic. La versión moderna es la regla de CSP frame-ancestors. MDN recomienda configurar las dos.
- X-Content-Type-Options: nosniff. El navegador debe fiarse del tipo de archivo que declara su servidor y dejar de adivinar. Un script o una hoja de estilos servidos con el tipo incorrecto quedan bloqueados.
- Referrer-Policy. Controla cuánta parte de su URL llega a otras webs cuando un visitante sale de la suya con un clic. Con strict-origin-when-cross-origin, las otras webs reciben solo su dominio, no la ruta completa. Esto importa si sus URL llevan identificadores o tokens.
- Content-Security-Policy (CSP). Indica al navegador qué recursos puede cargar la página. Una buena CSP hace mucho más difícil ejecutar scripts inyectados.
Un archivo de configuración, 30 minutos
Mi web funciona detrás de nginx. Los 5 arreglos fueron a un solo archivo de configuración de nginx. Los añadí con mi script de despliegue, que comprueba las cabeceras automáticamente después de cada despliegue. Me llevó unos 30 minutos. De paso añadí también Permissions-Policy.
Dos detalles de nginx que le pueden costar horas. Primero, ponga «always» al final de cada línea add_header, para que nginx envíe la cabecera con cualquier código de respuesta. Segundo, si un bloque location tiene su propio add_header, sustituye todas las cabeceras del bloque padre. Entonces sus cabeceras desaparecen en esa ruta y usted no lo ve.
La parte honesta: mi CSP no es estricta
Una CSP estricta rompería mi web. Bloquearía las etiquetas de publicidad y analítica que dependen del consentimiento (Google, Meta, LinkedIn, TikTok, X, Microsoft, Pinterest, Reddit, Seznam) y los scripts en línea que Next.js mete en la página.
Así que publiqué un término medio. Mi CSP bloquea que otras webs la carguen en un marco, los plugins, los trucos con la etiqueta base y los scripts y formularios por HTTP sin cifrar. Sigue permitiendo scripts por HTTPS, scripts en línea y eval.
No voy a fingir que eso es sólido. MDN dice que permitir scripts en línea y eval anula gran parte del sentido de una CSP. MDN también dice que una CSP más débil basada en una lista de permitidos es mucho mejor que ninguna. Ahí estoy hoy. El siguiente paso son hashes para los scripts en línea y una lista de hosts permitidos.
Si usted tiene anuncios, este equilibrio también le toca. Una CSP estricta copiada de un blog puede dejar de medir sus conversiones sin que nadie lo note. Pruébela primero en modo Report-Only: el navegador informa de lo que bloquearía, pero no bloquea nada.
Después del arreglo volví a pasar el mismo análisis. 0 avisos.
Lo que ningún análisis externo puede ver
Las cabeceras son la parte fácil. Desde fuera, mi herramienta no puede ver las reglas de su base de datos, quién puede iniciar sesión, su lógica de pagos ni sus rutas privadas de API. Ahí es donde las aplicaciones hechas con IA suelen perder datos o dinero. Los próximos artículos de esta serie tratan de eso, empezando por qué claves de su JavaScript son peligrosas.
Un prompt para su constructor de IA
Copie esto en Lovable, Bolt, Cursor o Claude Code:
Añade cabeceras de seguridad a todas las respuestas de mi web, también a las páginas de error: Strict-Transport-Security (solo en respuestas HTTPS), X-Frame-Options DENY, X-Content-Type-Options nosniff, Referrer-Policy strict-origin-when-cross-origin, una Permissions-Policy que desactive las funciones que no usamos y una Content-Security-Policy.
Antes de escribir la CSP, haz una lista de todos los scripts externos, etiquetas de seguimiento y scripts en línea que usa la web, incluidas las etiquetas de analítica y de publicidad. Empieza la CSP como Content-Security-Policy-Report-Only para que no se rompa nada y dime qué bloquearía.
Muéstrame qué archivo has cambiado y cómo puedo comprobar yo mismo las cabeceras en el navegador.
Páselo por su web
Pase el análisis de seguridad web gratuito por su web. Pegue cualquier URL. El análisis pasivo lee solo lo que su web muestra a todo el mundo. Las pruebas activas de XSS e inyección SQL solo se ejecutan después de que demuestre que el dominio es suyo con un registro DNS TXT o un archivo.
Si le salen avisos y quiere otra mirada, reserve una llamada gratuita de 20 minutos.
¿Cuántos avisos espera en su propia web?
Fuentes: prueba propia del análisis de seguridad web en tomakadlec.com, 18 de noviembre de 2026 (6 avisos antes, 0 después) · MDN, Strict-Transport-Security header, consultado el 18 de noviembre de 2026 · MDN, Clickjacking, consultado el 18 de noviembre de 2026 · CentralCSP, X-Frame-Options: DENY vs SAMEORIGIN, consultado el 18 de noviembre de 2026 · MDN, X-Content-Type-Options header, consultado el 18 de noviembre de 2026 · MDN, Referrer-Policy header, consultado el 18 de noviembre de 2026 · MDN, Content-Security-Policy header, consultado el 18 de noviembre de 2026 · MDN, Content Security Policy guide, consultado el 18 de noviembre de 2026 · MDN, CSP implementation, consultado el 18 de noviembre de 2026 · Wikipedia, Content Security Policy, consultado el 18 de noviembre de 2026 · content-security-policy.com, CSP headers on nginx, consultado el 18 de noviembre de 2026 · DefenceLab, Nginx security headers, consultado el 18 de noviembre de 2026.